Vadības pārskats
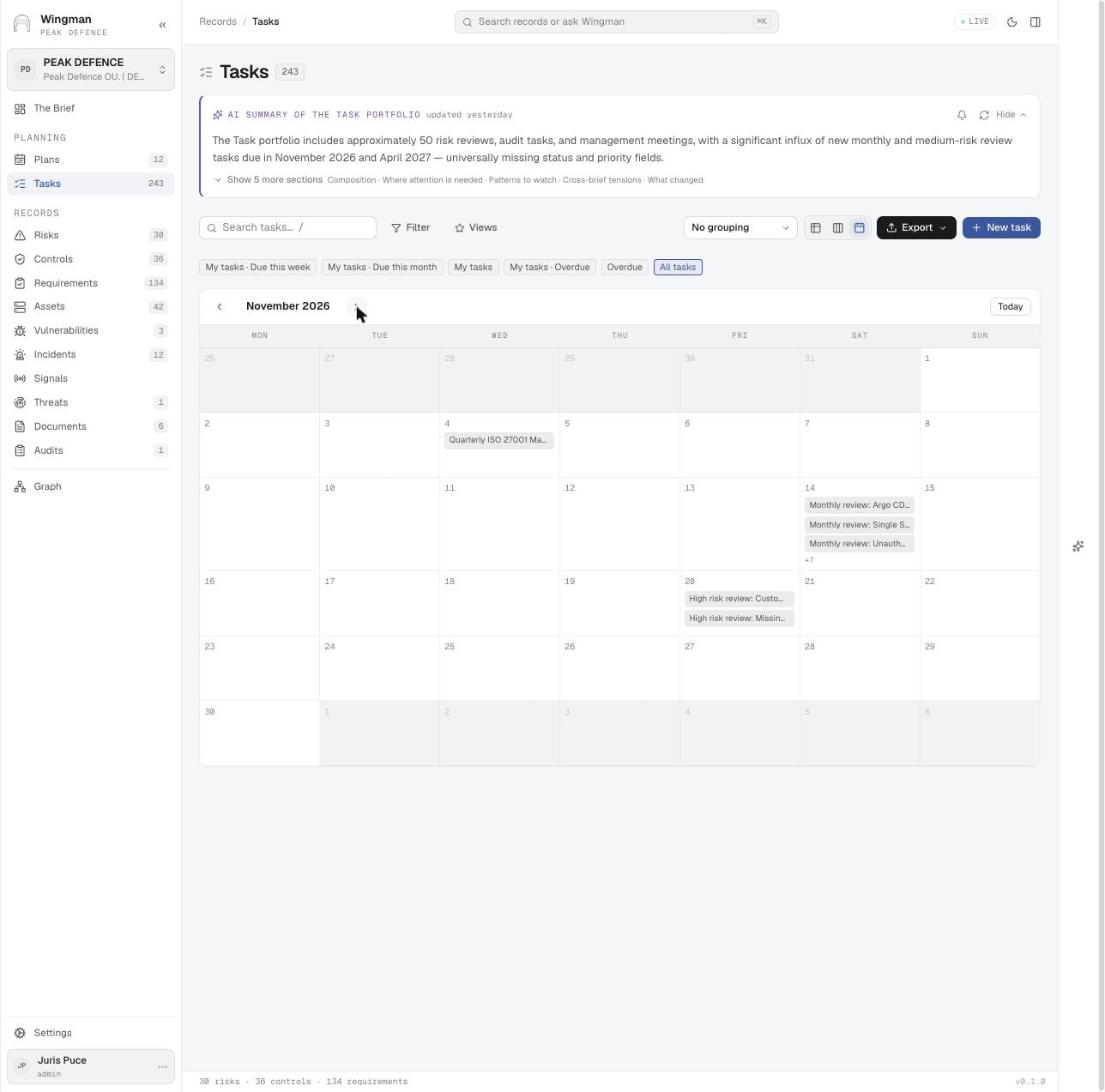
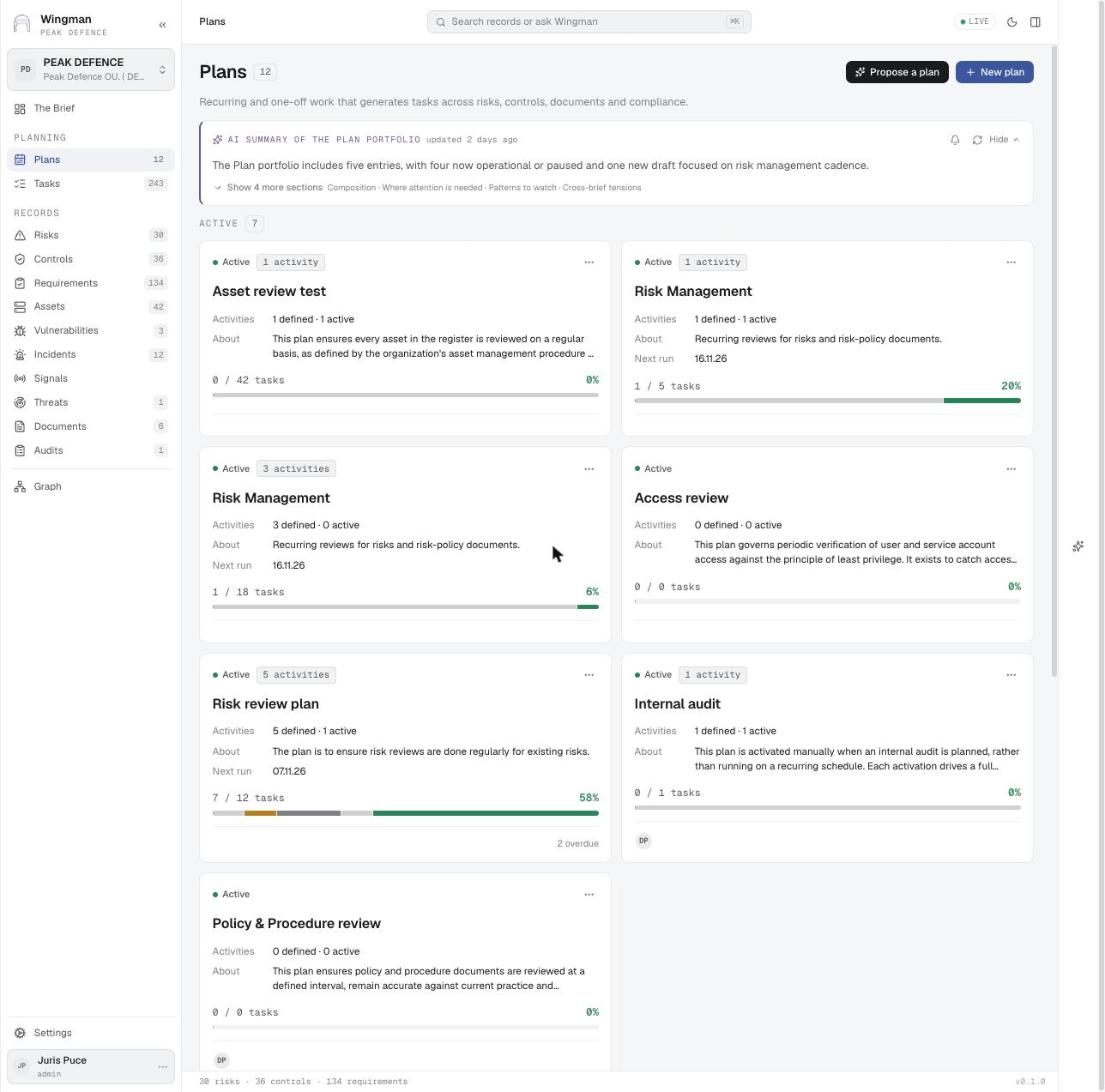
Sagatavot ISO 27001 vadības pārskatu un NIS2 vadības struktūras uzraudzību ar pilnīgiem ievaddatiem, reģistrētiem lēmumiem un plānotu turpmāko rīcību.
Tipiskās prasībasISO 27001 9.3NIS2 20. pantsDORA 5. pants
Šī posma ekrāni · Posms 1: Grafiks
Nozaru skatpunkti
Kā šis lietojums izskatās konkrētu regulējumu ietvarā.
NIS2
Vadības institūcija redz riska pakāpi, incidentus un nokavētos darbus un apstiprina pasākumus; protokoli un lēmumi tiek saglabāti.
Finanšu nozare
Vadības institūcija pārskata riska pakāpi pret risku apetīti, notikumus un novēršanas statusu.
ISO 27001 / SOC 2
9.3. punktā prasītie ievaddati nāk no aktuālajiem ierakstiem; lēmumi kļūst par uzraudzītiem uzdevumiem.
Video


Atskaņo no youtube-nocookie.com. YouTube neiestata sīkdatnes, līdz nospiežat atskaņot.
Citi lietojumi
Jaunas prasības
Ieviest jaunu regulējumu vai standartu, atkārtoti izmantojot un sasaistot esošo, un pārējo virzīt ar uzdevumiem un plāniem.
VDAR un DPIA
Uzturēt apstrādes ķēdes un to riskus aktuālus un atbalstīt novērtējumus par ietekmi uz datu aizsardzību.
ES MI akts
Uzturēt MI lietojumu reģistru un sasaistīt katru lietojumu ar tā pienākumiem, riskiem un kontrolēm.