NIS2 un Nacionālās kiberdrošības likums
Vadīt būtiska vai svarīga subjekta informācijas drošības funkciju no viena reģistra, kurā ir piegādātāji, aktīvi, riski, incidenti, ievainojamības, draudi un uzdevumi.
Tipiskās prasībasNIS2 (ES) 2022/2555Nacionālās kiberdrošības likumsMK noteikumi Nr. 397ISO 27001
Kam tas paredzētsBūtiskie un svarīgie subjekti saskaņā ar NIS2, tostarp valsts un pašvaldību institūcijas un privātie pakalpojumu sniedzēji, uz kuriem attiecas Nacionālās kiberdrošības likums.
NIS2 prasa vairāk nekā dokumentu kopumu. Subjektam jāzina, ko tas darbina, no kā tas ir atkarīgs, kādus riskus tas nes un kā tiek pārvaldīti incidenti, un tā vadības institūcijai pasākumi jāapstiprina un jāuzrauga. Latvijā NIS2 ir pārņemta Nacionālās kiberdrošības likumā, un Ministru kabineta noteikumi Nr. 397 „Minimālās kiberdrošības prasības” nosaka prasības no pārvaldības un kiberdrošības pārvaldnieka lomas līdz incidentu klasifikācijai, rezerves kopijām, šifrēšanai un ārpakalpojumiem. Par nozīmīgiem incidentiem ziņo CERT.LV atbilstoši noteikumos noteiktajai klasifikācijai un ziņošanas kārtībai, un subjekti iesniedz kiberdrošības pašvērtējuma ziņojumu, kas izvērtē, kā tiek izpildīta katra prasība.
WINGMAN uztur tos kā sasaistītus reģistrus vienā modelī, līdzīgi kā ISO 27001 informācijas drošības pārvaldības sistēmā. Informācijas drošības funkcija strādā no viena avota: tas, ko redz uzraugošā iestāde, auditors un vadības institūcija, ir tas pats, ar ko strādā drošības komanda. Incidentu ziņojumi un pašvērtējuma ziņojums tiek sagatavoti no tiem pašiem ierakstiem, tāpēc tie atbilst tam, kas patiešām ir ieviests.
Video


Atskaņo no youtube-nocookie.com. YouTube neiestata sīkdatnes, līdz nospiežat atskaņot.
Reģistri, ko uztur WINGMAN
Katrs reģistrs ir sasaistītu ierakstu kopa vienā modelī, nevis atsevišķa izklājlapa. Izvēlieties ierakstu veidu, lai to apskatītu datu modelī.
Piegādes ķēdes reģistrs
Katrs piegādātājs ar pakalpojumiem, ko tas sniedz, datiem, ko tas skar, kritiskumu, līguma nosacījumiem un novērtēšanas datumu. Piegādātāju incidenti un paziņojumi ir sasaistīti tieši ar to.
Aktīvu un pakalpojumu uzskaite
Likuma tvērumā esošie pakalpojumi, sistēmas un dati, uz kuriem tie balstās, īpašnieki un kritiskums, ar atkarībām kā saitēm.
Risku reģistrs
Riski katram pakalpojumam, apkopoti subjekta līmeņa riskos, ar varbūtību, ietekmi, apstrādi un kontrolēm, kas tos mazina.
Incidentu reģistrs un kiberincidentu žurnāls
Hronoloģija, klasifikācija pēc noteikumu kritērijiem, ziņojumi CERT.LV ar to termiņiem un gūtās mācības, kas sasaistītas ar riskiem.
Ievainojamību reģistrs
Skenēšanas, ielaušanās testu un brīdinājumu rezultāti, piesaistīti aktīviem, ar novēršanas uzdevumiem un termiņiem.
Draudu reģistrs
Nozarei būtiski apdraudējuma avoti un notikumi, ko papildina draudu izlūkošanas signāli un kas sasaistīti ar riskiem, kurus tie ietekmē.
Pašvērtējuma rezultāti
Katras prasības izpildes līmenis ar kontrolēm un pierādījumiem, uz kuriem tas balstās, iekļauts pašvērtējuma ziņojumā un salīdzināms starp cikliem.
Prasību katalogs
Likuma panti un noteikumu minimālās prasības, katra kā atsevišķs ieraksts, sasaistītas ar ISO 27001 un kontrolēm.
Darba plāns
Korektīvās darbības, risku apstrādes uzdevumi un regulārās pārskatīšanas, katrs ar atbildīgo un termiņu, apkopoti gada plānā.
Pārvaldības cikls uz modeļa
Izejiet cauri tam, kā regulējuma prasības tiek izpildītas ar WINGMAN ierakstiem, no tvēruma līdz pierādījumiem.
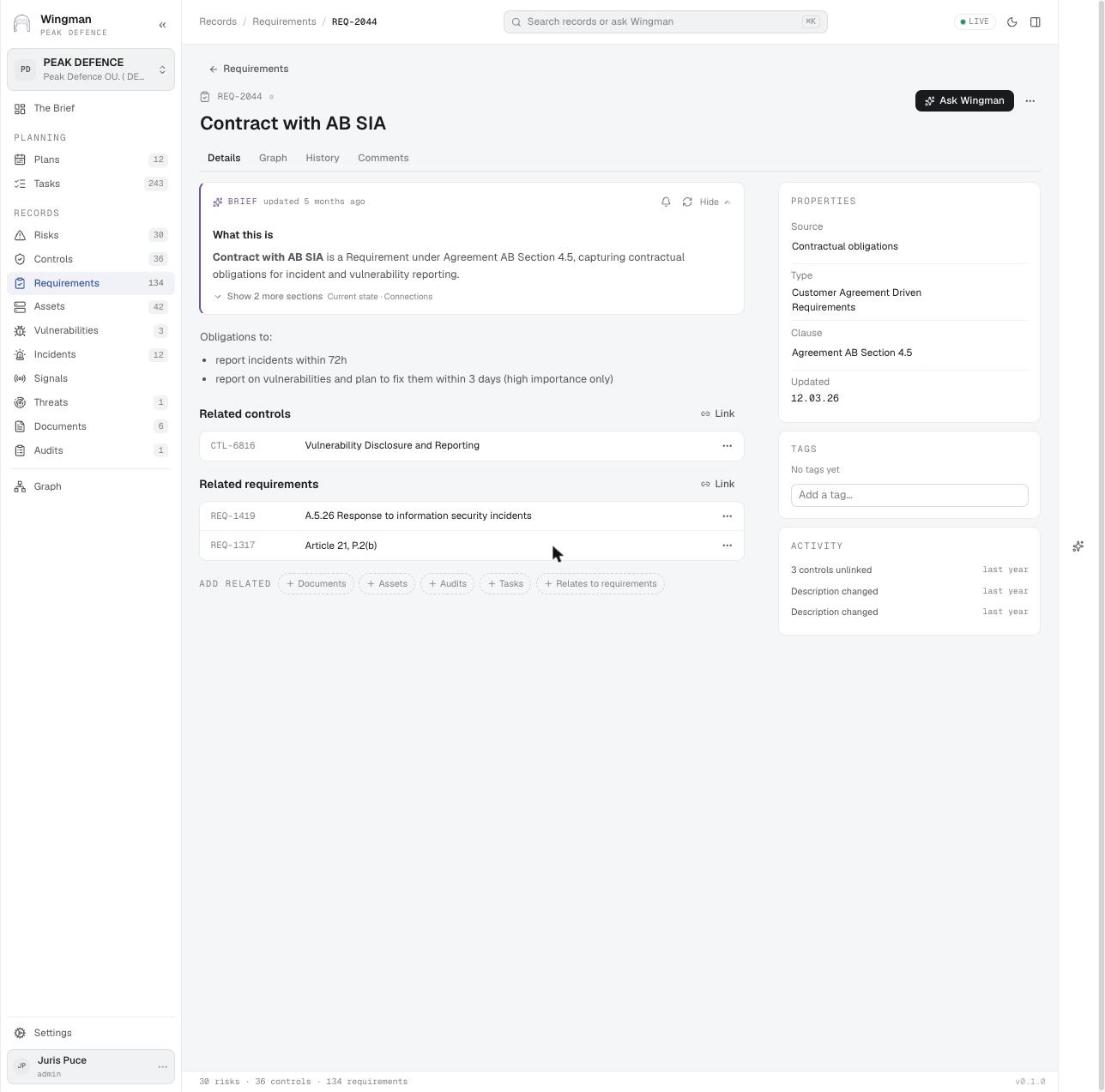
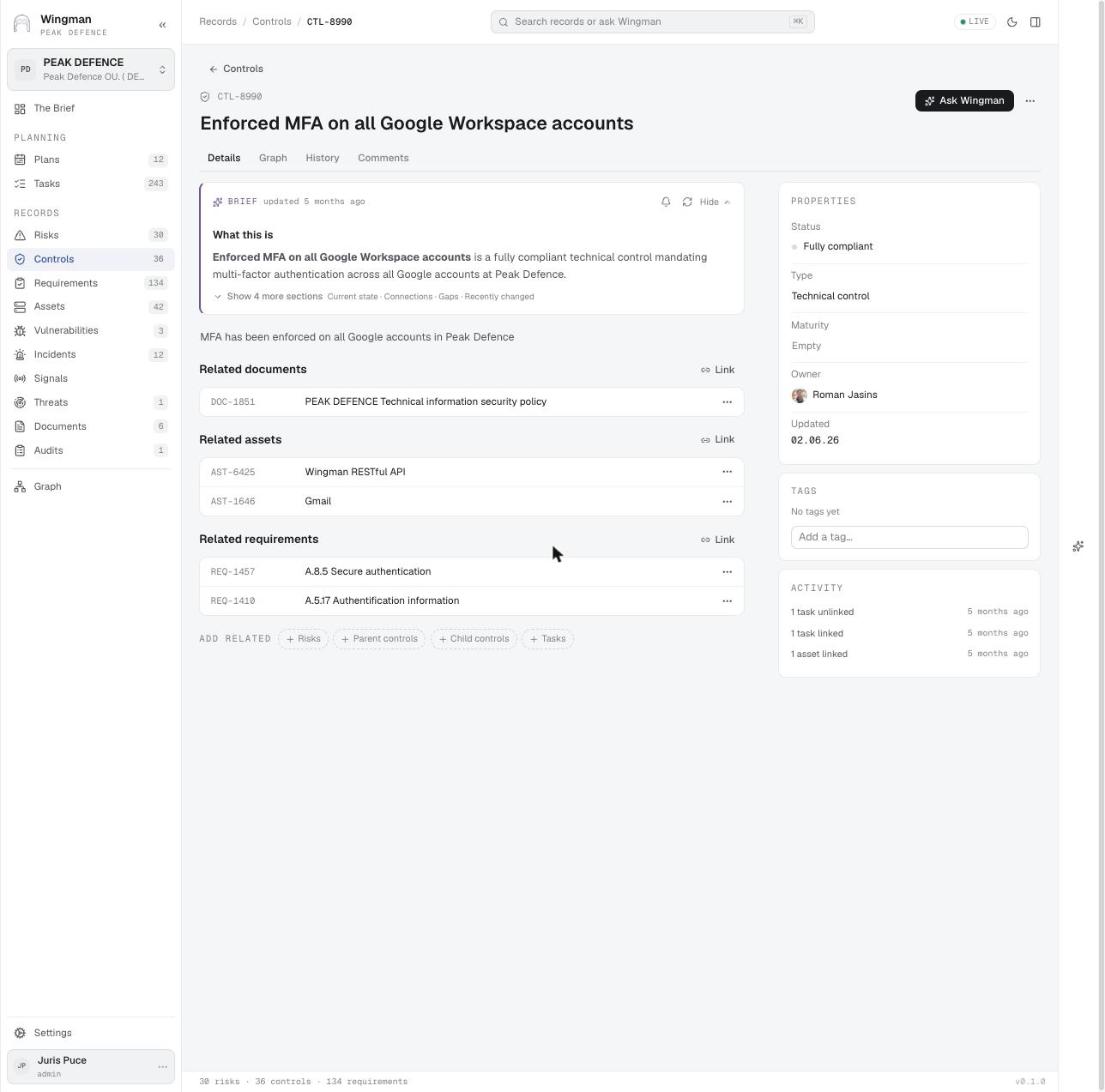
Šī posma ekrāni · Posms 2: Minimālās prasības sasaistītas
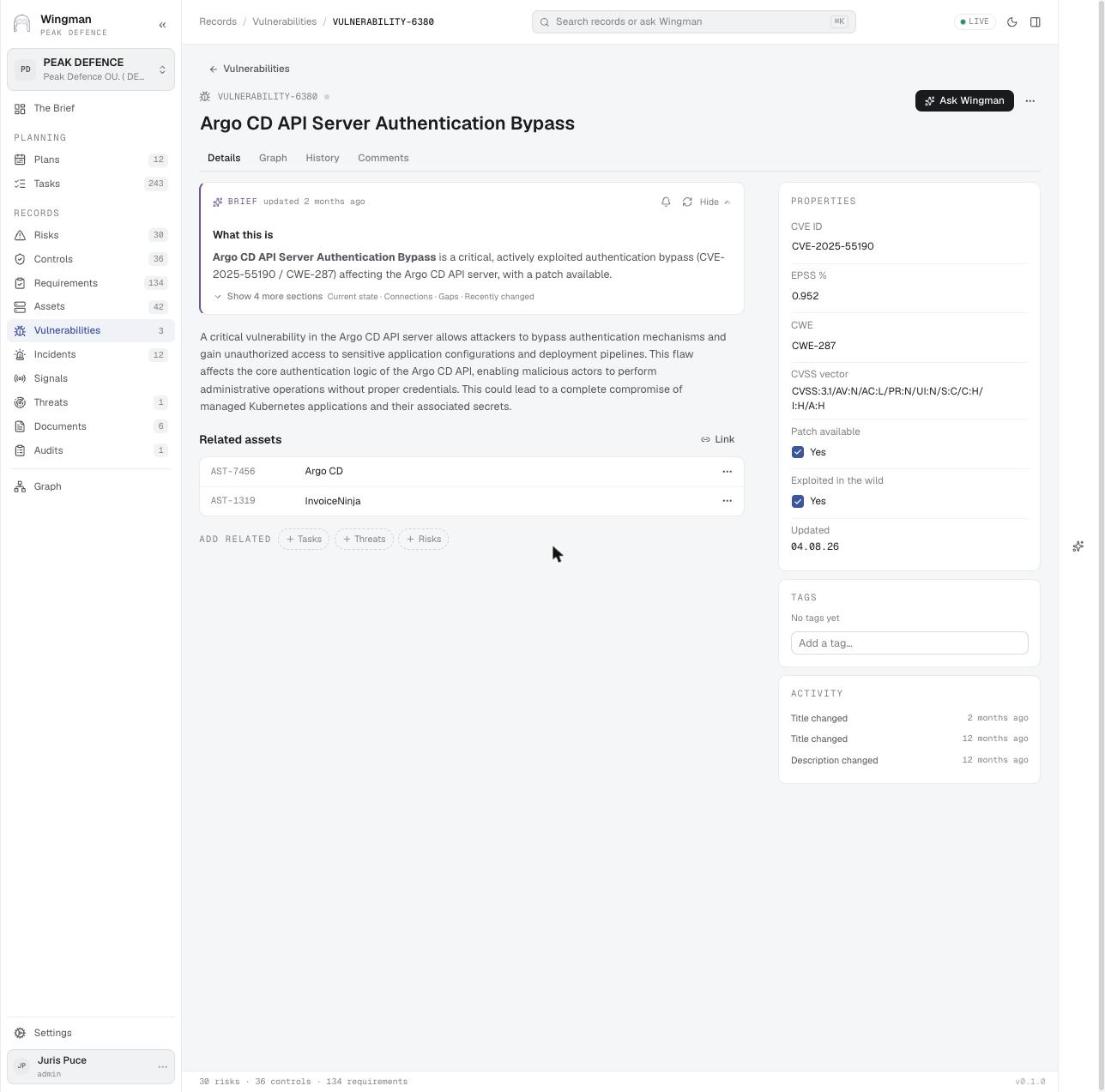
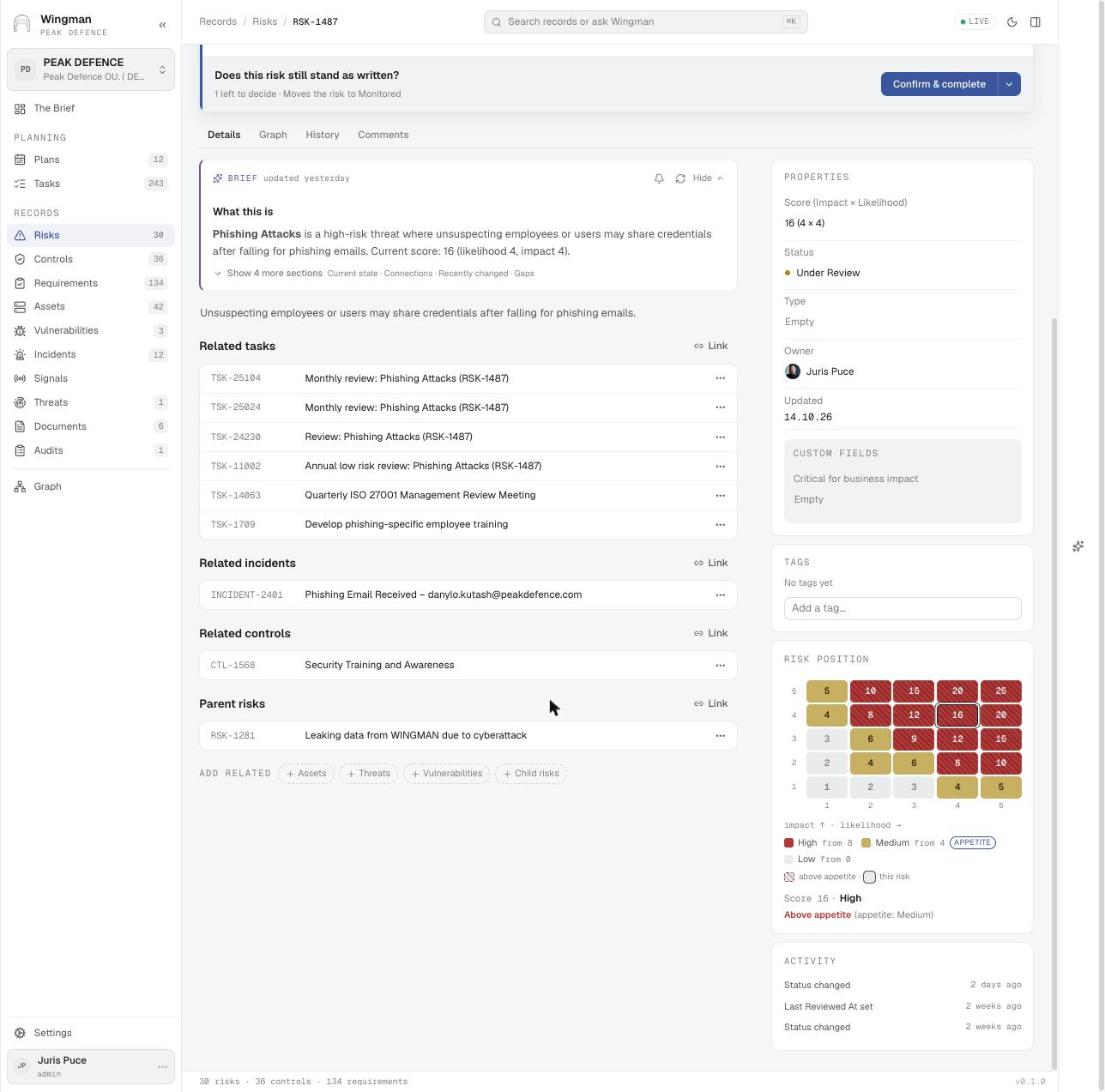
Šī posma ekrāni · Posms 3: Riski, draudi un ievainojamības
Šī posma ekrāni · Posms 4: Vadības atbildība
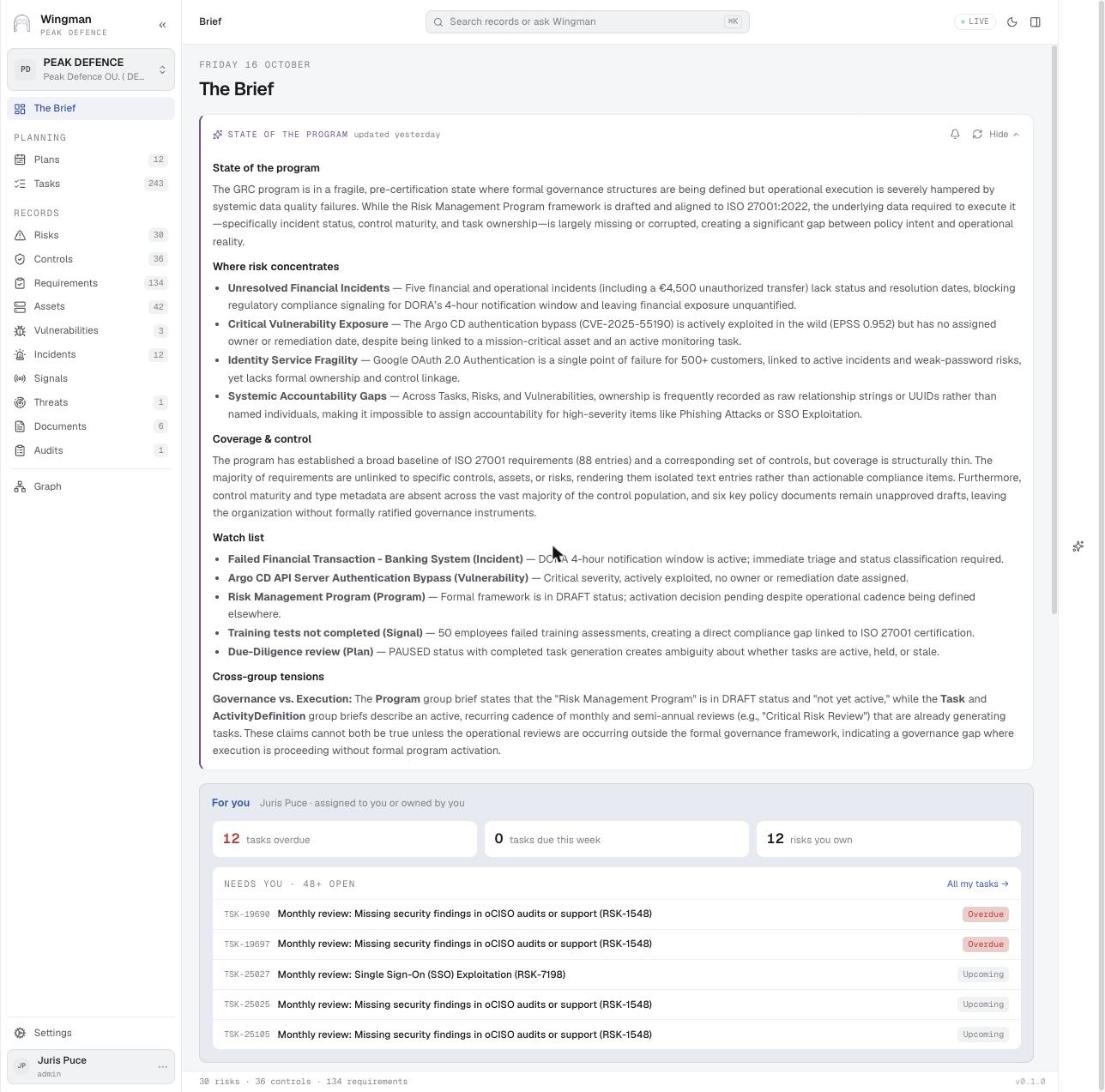
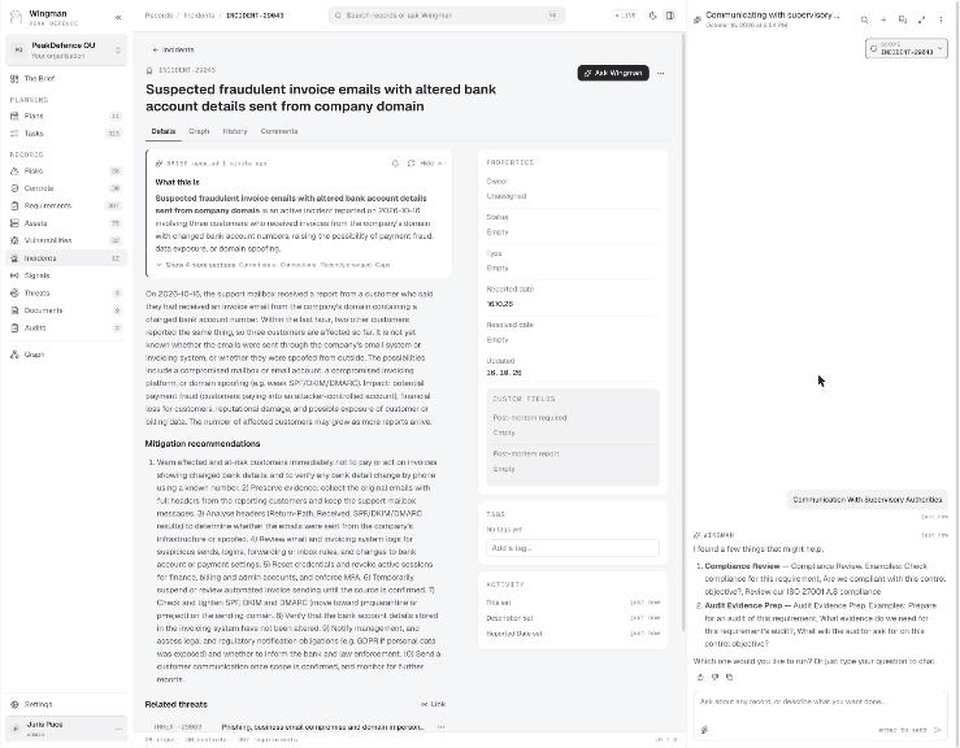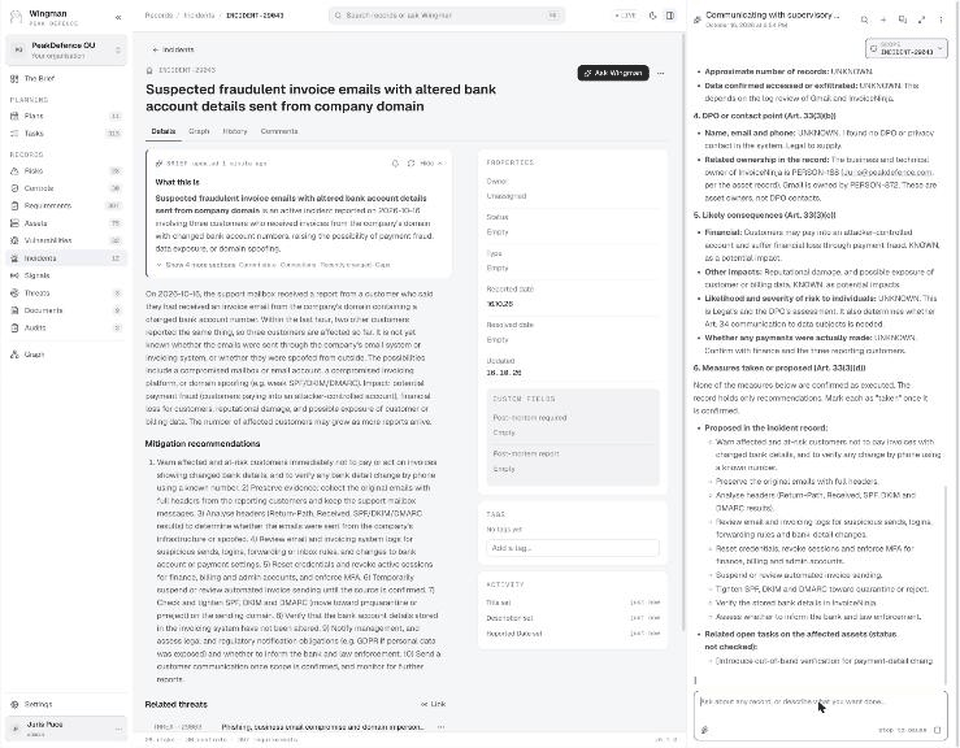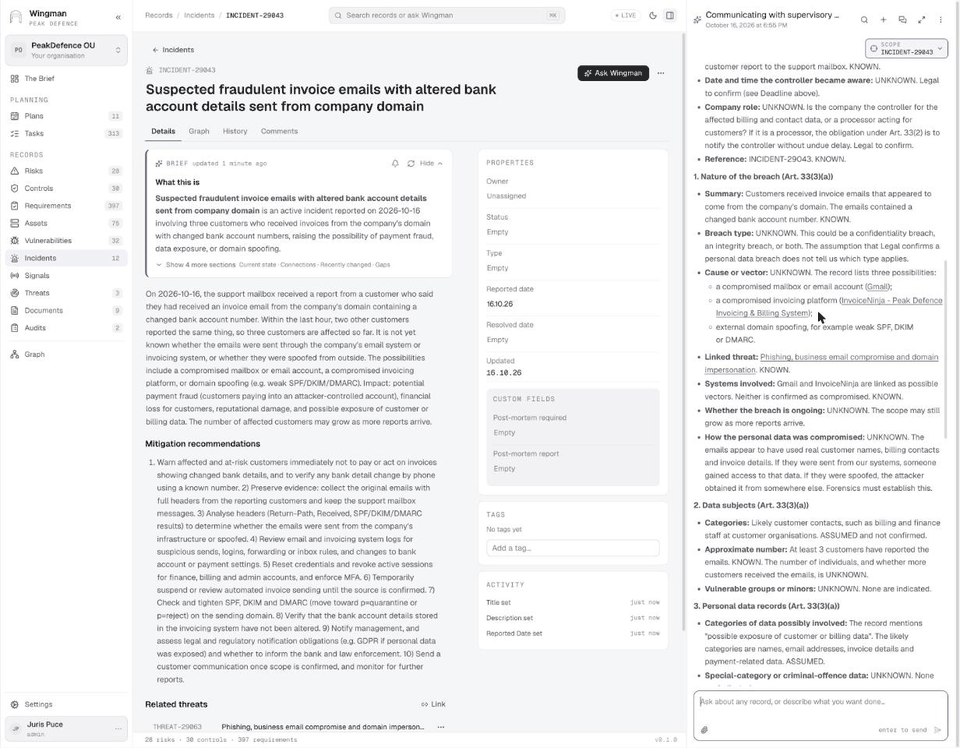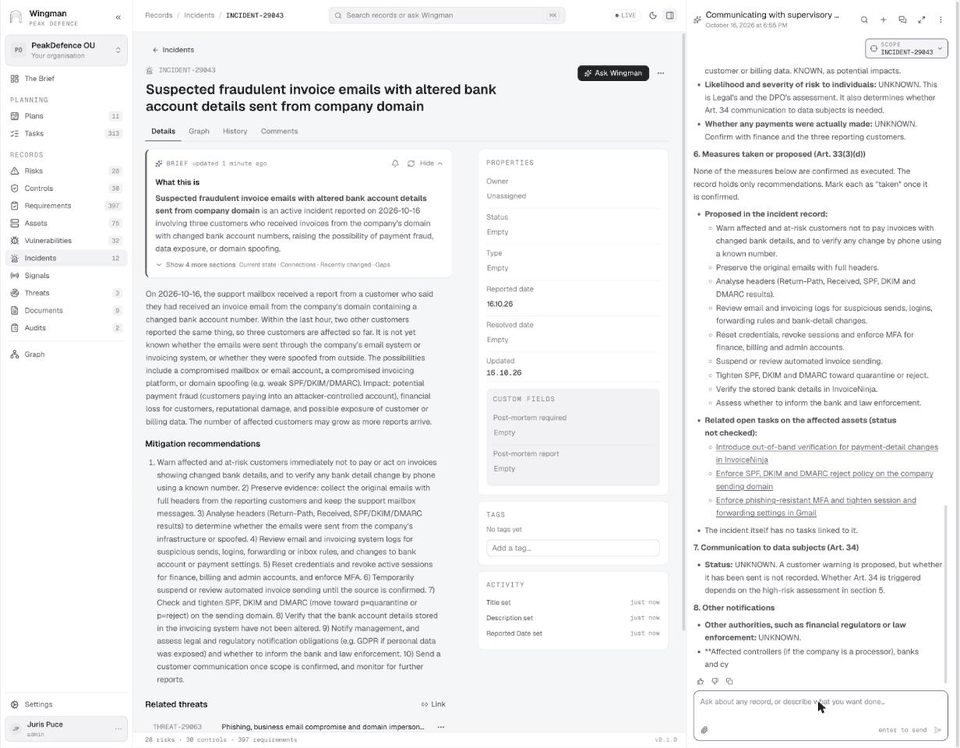
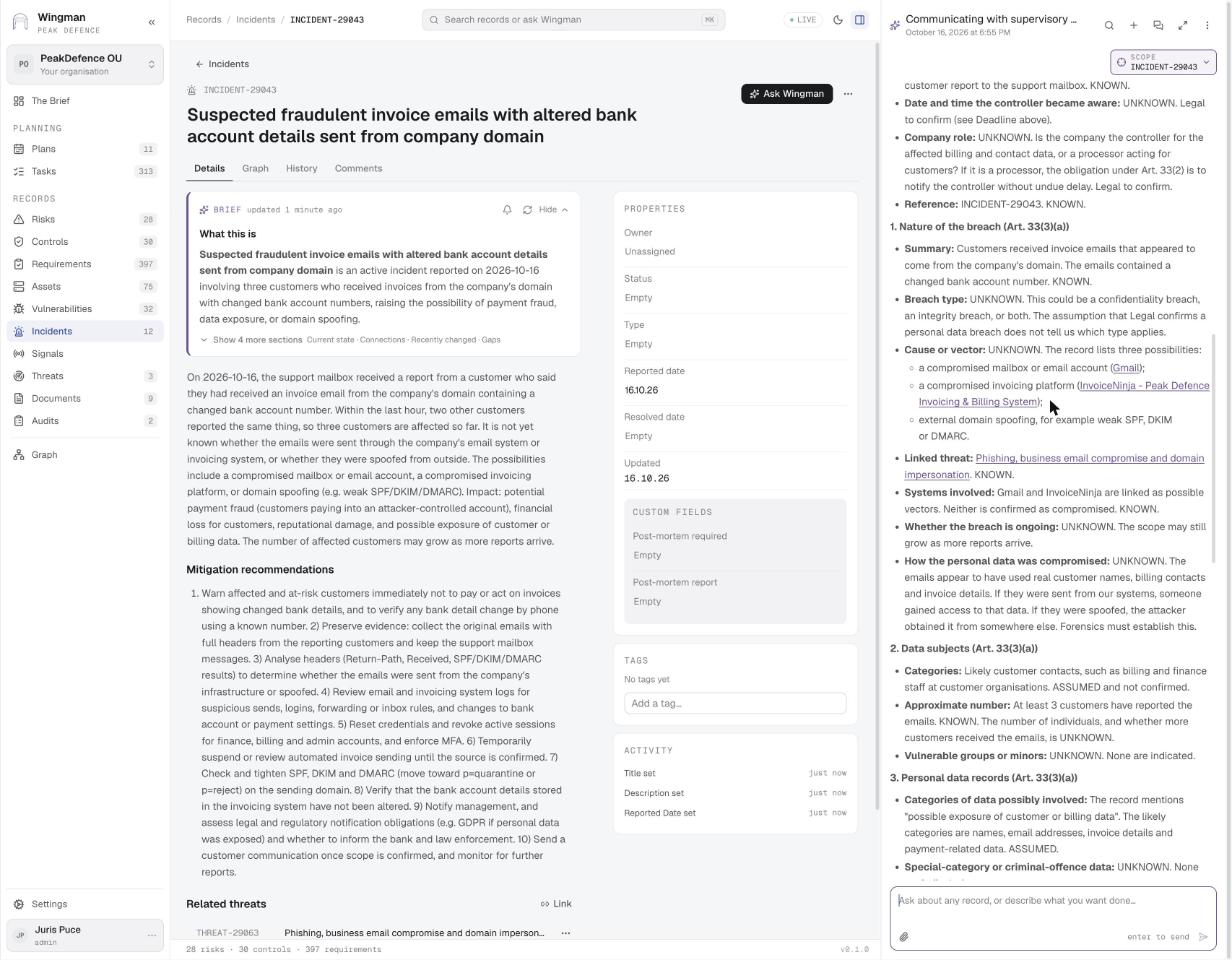
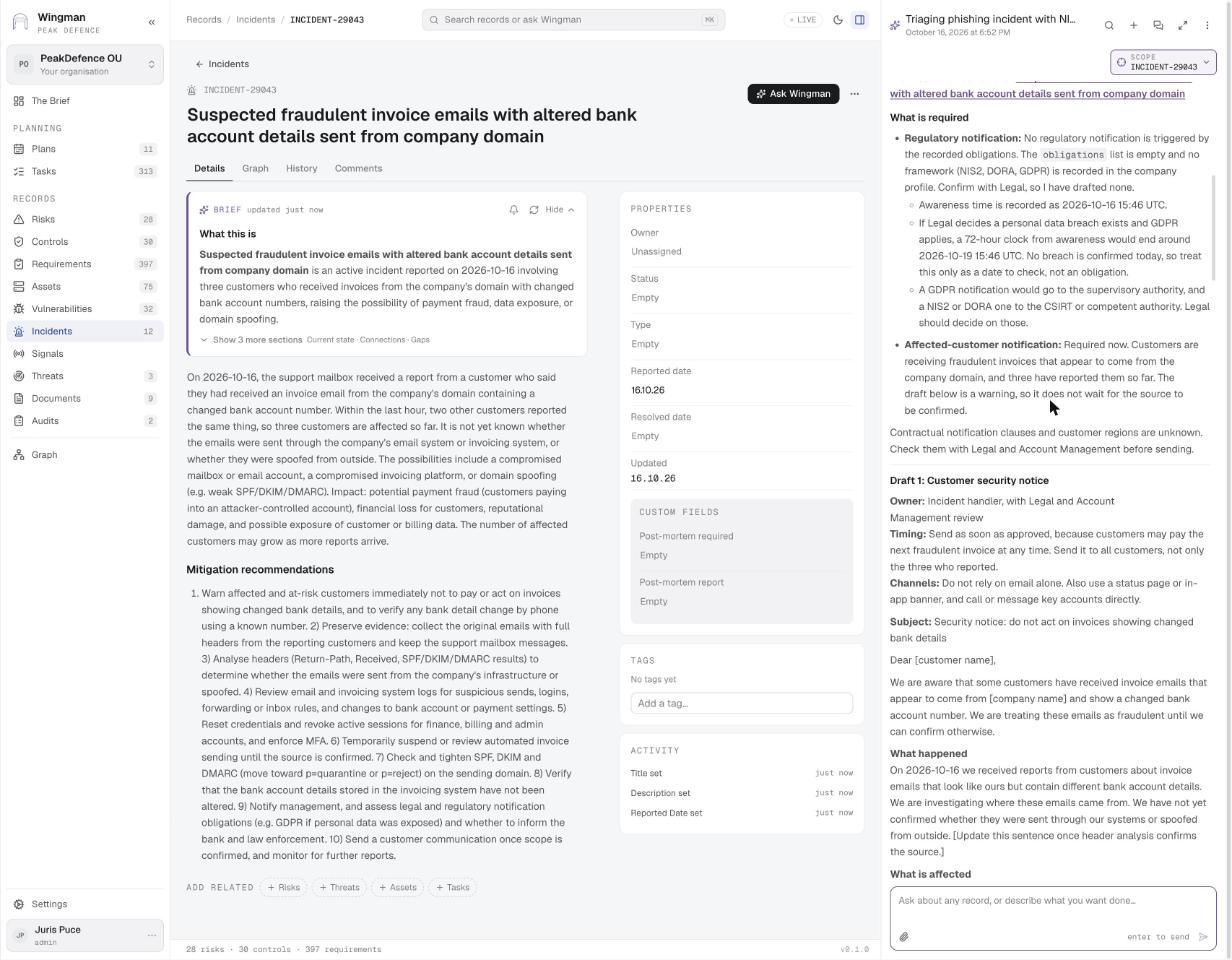
Šī posma ekrāni · Posms 5: Incidentu ziņošana
 GIF
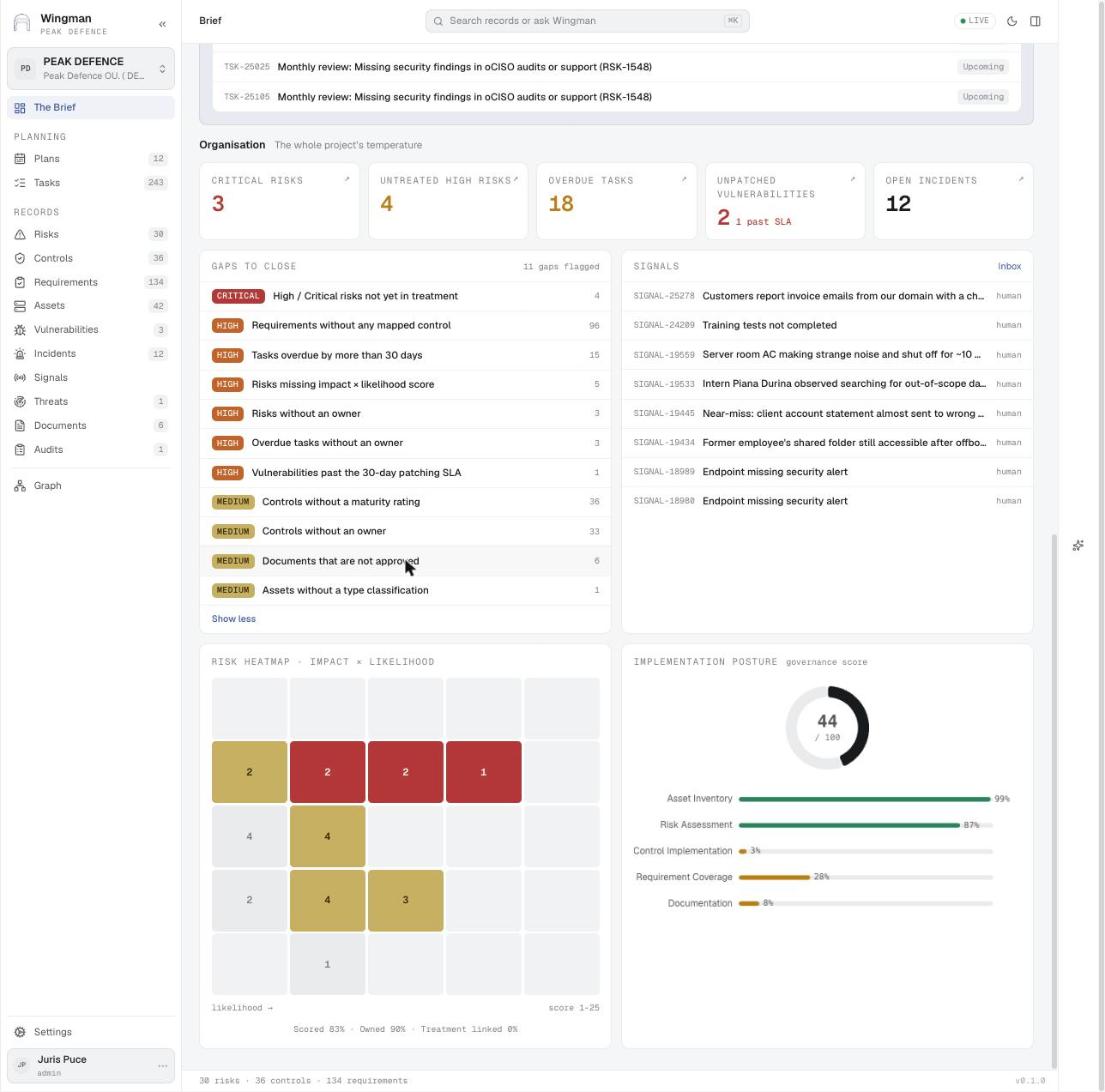
Šī posma ekrāni · Posms 7: Pierādījumi un audits
Lietojumi no šī skatpunkta
Tie paši lietojumi, ar to, kas mainās šī regulējuma dēļ.
Darbība
Piegādātāju novērtēšana
Piegādes ķēdes drošība, kā to prasa likums. Kritiskos piegādātājus novērtē pirms sadarbības, un piegādātāju paziņojumi nonāk risku reģistrā.
Darbība
Incidentu pārvaldība
Incidentu ziņošana atbilstoši MK noteikumos Nr. 397 noteiktajām vadlīnijām – klasifikācija pēc nozīmīguma kritērijiem, agrīnais brīdinājums 24 stundās, paziņojums 72 stundās, progresa un gala ziņojums CERT.LV, sagatavoti no incidenta ieraksta.
Atbilstība
Jaunas prasības
Kad mainās likums vai noteikumi, jaunās prasības sasaista ar jau ieviestām kontrolēm, un uzdevumos pārvēršas tikai reālās nepilnības.
Riski
Risku pārskatīšana un apstrāde
Visu apdraudējumu risku novērtējums katram pakalpojumam, ar apstrādi, ko vadības institūcija var apstiprināt.
Riski
Ievainojamību ietekme
CERT.LV brīdinājumi un skeneru rezultāti nonāk uz aktīviem, kuros ir attiecīgā ievainojamība.
Atbilstība
Vadības pārskats
Vadības institūcija redz riska pakāpi, incidentus un nokavētos darbus un apstiprina pasākumus; protokoli un lēmumi tiek saglabāti.
Atbildība
Lomas un RACI
Kiberdrošības pārvaldnieks, vadības institūcija un kontroļu īpašnieki ir lomas ar rakstiski noteiktiem pienākumiem un aizvietotājiem.
Pārliecība
Audits
Pašvērtējums un regulārais kiberdrošības audits notiek uz tiem pašiem ierakstiem, ar secinājumiem par katru prasību.
Jautājumi, uz kuriem tas atbild
Vai varam uzraugošajai iestādei parādīt, ko mēs darbinām, kas to piegādā un kā tas ir aizsargāts?
No tvēruma pakalpojumiem uz sistēmām un piegādātājiem, no kuriem tie ir atkarīgi, uz to riskiem un kontrolēm, kas šos riskus mazina.
Kuri piegādātāji šodien ietekmētu būtisku pakalpojumu, ja tie pārtrauktu darbību?
No pakalpojuma uz aktīviem, no kuriem tas atkarīgs, uz piegādātājiem, kas tos nodrošina, ar to kritiskumu un novērtēšanas datumu.
Vai iekļaujamies incidenta ziņošanas termiņā?
Katram nozīmīgam incidentam redzami piemērojamie termiņi, kas un kad nosūtīts un kas vēl jāizdara.
Vai varam sagatavot pašvērtējuma ziņojumu jau šodien?
Jā. No katras prasības uz tās kontrolēm, to statusu un pierādījumiem. WINGMAN sagatavo ziņojumu ar ierosināto izpildes līmeni katrai prasībai, un nepilnības ir redzamas, pirms kāds to paraksta.
Vai šis incidents ir nozīmīgs, un kas jāiesniedz CERT.LV?
Incidenta ierakstā redzama klasifikācija pēc noteikumu kritērijiem ar pamatojumu, iesniedzamie ziņojumi un to termiņi, kā arī katra ziņojuma melnraksts.
Kurām minimālajām prasībām nav strādājošas kontroles?
Prasības bez kontroles vai ar kontrolēm, kuru pierādījumi ir novecojuši, parādās kā nepilnības pirms audita.
Citas nozares un regulējumi
Finanšu nozare – DORA, MiCA un uzraudzības prasības
Vadīt operacionālo, finanšu, reputācijas un citu nefinanšu risku pārvaldību vienā modelī un notvert notikumus, kuriem tā būtu jāmaina.
ISO 27001 un SOC 2 Type 2
Uzturēt visu informācijas drošības pārvaldības sistēmu vienā modelī, ar kontroļu īpašniekiem, regulārām pārskatīšanām, vadības pārskatu un pierādījumiem, kas aptver visu audita periodu.
MI pārvaldība – ISO 42001, EN 18286 un ES MI akts
Uzskatīt katru MI lietojumu par aktīvu ar saviem riskiem, kontrolēm un darba plānu un parādīt atbilstību ES MI aktam no tiem pašiem ierakstiem.
Kibernoturības akts
Iestrādāt CRA atbilstību tajā, kā produkti tiek izstrādāti un uzturēti, no risku novērtējuma un SBOM līdz ievainojamību apstrādei un ziņošanai.
VDAR un datu aizsardzība
Uzturēt apstrādes darbību reģistru, DPIA, apstrādātājus, datu subjektu pieprasījumus un pārkāpumus kā sasaistītus ierakstus, lai pārskatatbildību varētu pierādīt jebkurā brīdī.