ISO 27001 un SOC 2 Type 2
Uzturēt visu informācijas drošības pārvaldības sistēmu vienā modelī, ar kontroļu īpašniekiem, regulārām pārskatīšanām, vadības pārskatu un pierādījumiem, kas aptver visu audita periodu.
Tipiskās prasībasISO/IEC 27001:2022ISO/IEC 27002:2022SOC 2 Trust Services CriteriaISO 27001 A pielikums
Kam tas paredzētsProgrammatūras, SaaS un pakalpojumu uzņēmumi, kas sertificējas atbilstoši ISO 27001 vai sniedz SOC 2 Type 2 ziņojumu, bieži abus vienlaikus.
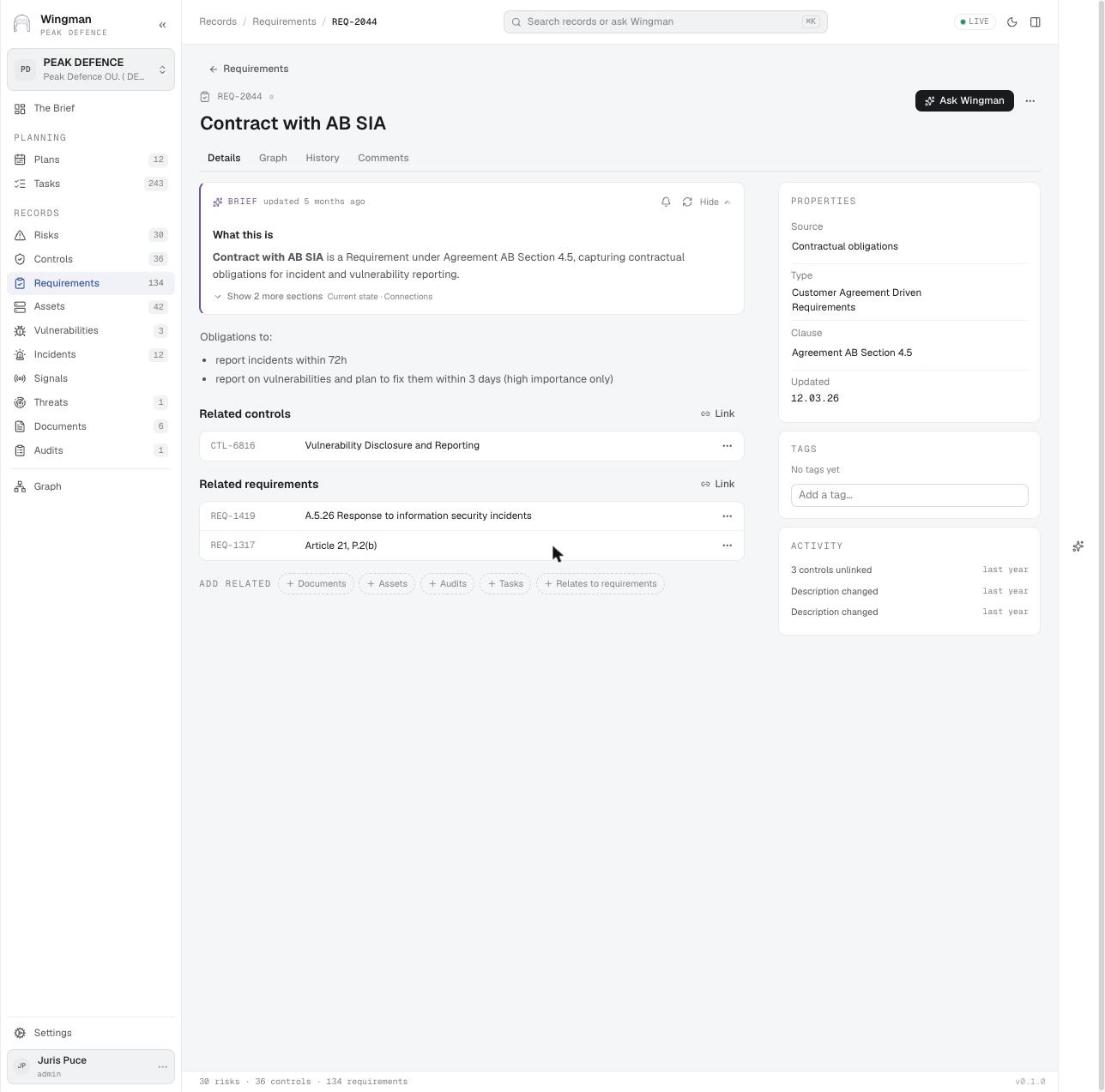
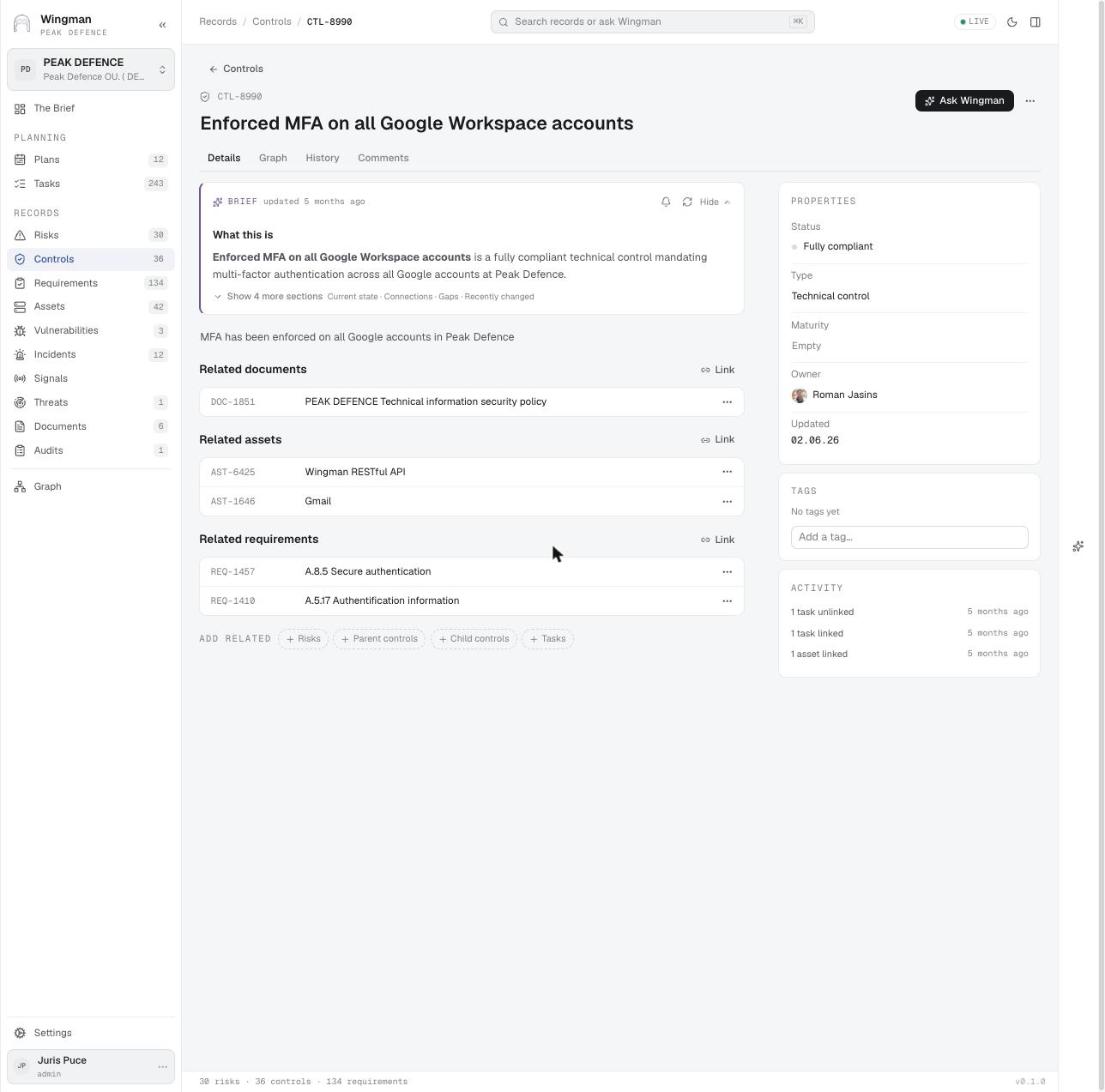
ISO 27001 un SOC 2 Type 2 prasa vienu un to pašu dažādos vārdos: noteiktu tvērumu, kontroles ar īpašniekiem un pierādījumus, ka tās darbojas. SOC 2 Type 2 pievieno periodu: pierādījumiem jāaptver viss novērošanas periods, nevis tikai audita diena.
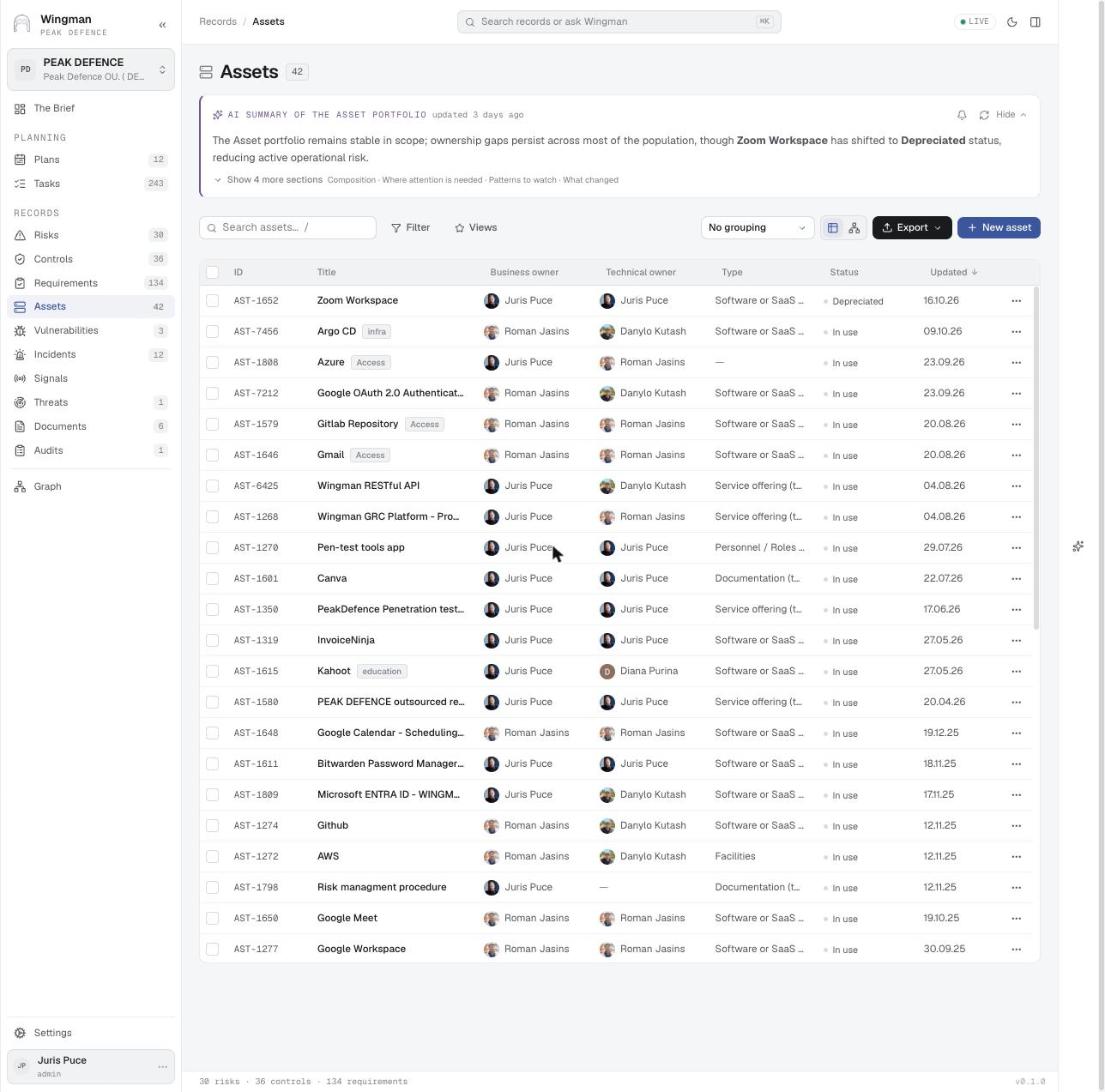
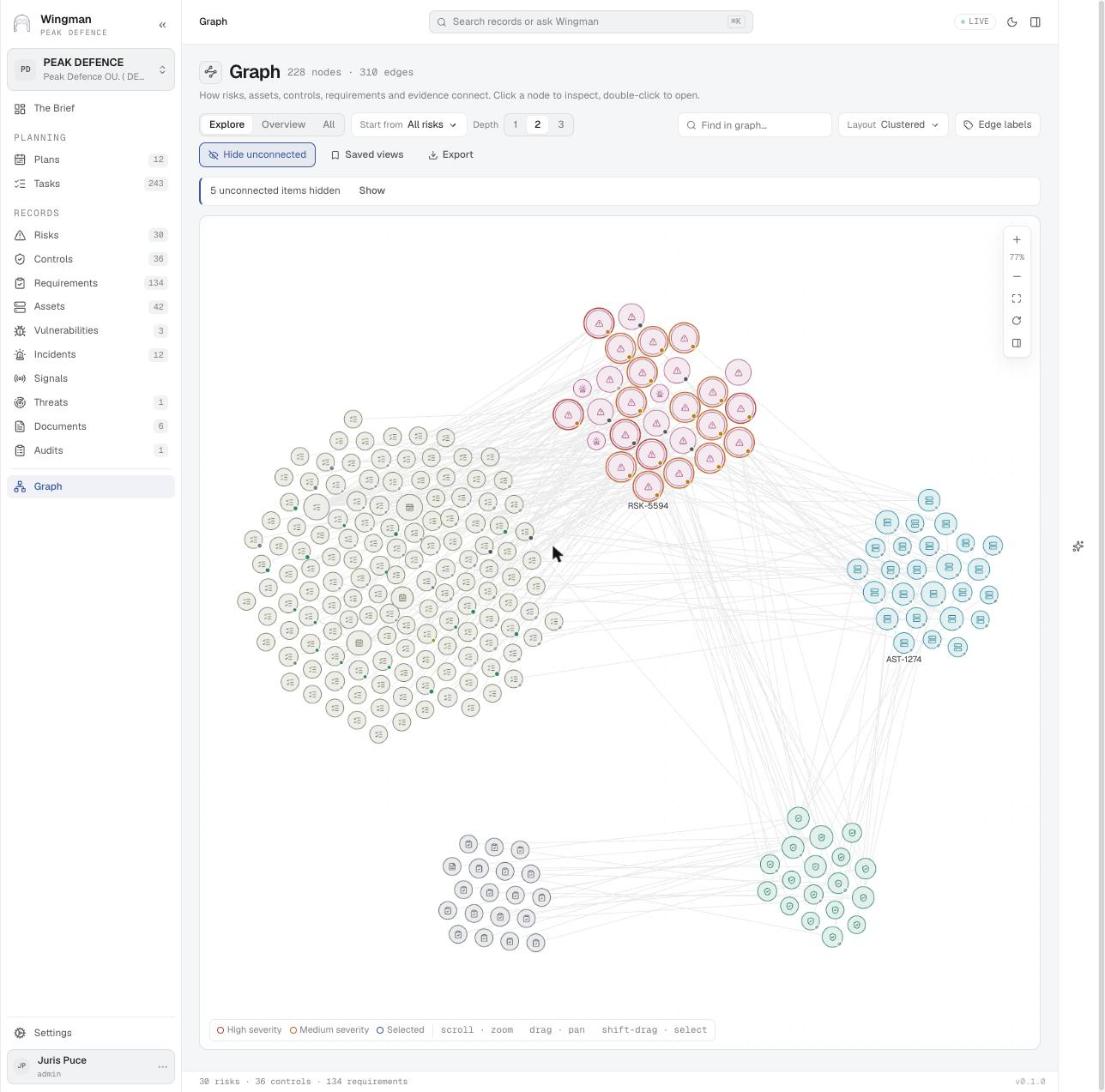
WINGMAN uztur visu informācijas drošības pārvaldības sistēmu kā sasaistītus ierakstus: aktīvus, riskus, kontroles, dokumentus, personas, piegādātājus, pierādījumus un pārskatīšanu kalendāru. Tā kā A pielikums un Trust Services Criteria ir sasaistīti ar tām pašām kontrolēm, viens pierādījumu kopums der abiem. Piemērojamības paziņojums nav dokuments, ko kāds atjaunina reizi gadā: tas tiek ģenerēts reāllaikā no kontrolēm, kas faktiski darbojas, to saistītajiem riskiem un pierādījumiem.
Video


Atskaņo no youtube-nocookie.com. YouTube neiestata sīkdatnes, līdz nospiežat atskaņot.
Reģistri, ko uztur WINGMAN
Katrs reģistrs ir sasaistītu ierakstu kopa vienā modelī, nevis atsevišķa izklājlapa. Izvēlieties ierakstu veidu, lai to apskatītu datu modelī.
Aktīvu uzskaite
Informācija un ar to saistītie aktīvi ar īpašniekiem un klasifikāciju, pārskatīti pēc grafika (A.5.9).
Risku reģistrs un apstrādes plāns
Riski ar īpašniekiem, novērtējumu un apstrādi, sasaistīti ar piemērojamības paziņojuma kontrolēm.
Reāllaika piemērojamības paziņojums
Ģenerēts no kontroļu reģistra, nevis uzturēts kā atsevišķa izklājlapa. Piemērojamība, pamatojums, saistītie riski, statuss un pierādījumi katrai A pielikuma kontrolei, ar apstiprinātām versijām auditoram.
Kontroļu reģistrs
A pielikuma un Trust Services Criteria kontroles ar īpašniekiem, biežumu, statusu un pierādījumiem.
Dokumentu reģistrs
Politikas un procedūras ar versiju, īpašnieku, apstiprināšanas un pārskatīšanas datumu.
Personas un piekļuves
Darbinieki un līgumdarbinieki ar lomām, apmācībām, politiku apliecinājumiem un piekļuvēm, pieņemšanas, pārcelšanas un atbrīvošanas pārbaudēm un piekļuves pārskatīšanām.
Piegādātāju reģistrs
Piegādātāji un apakšpakalpojumu organizācijas ar sniegtajiem pakalpojumiem, novērtējumiem un līgumiem.
Pierādījumu bibliotēka
Pierādījumi katrai kontrolei un periodam, īpašnieka apstiprināti, ar derīguma termiņu, gatavi izlasei.
Atbilstības kalendārs
Pārskatīšanas, iekšējie auditi, vadības pārskati, testi un apmācības vienā gada plānā.
Pārvaldības cikls uz modeļa
Izejiet cauri tam, kā regulējuma prasības tiek izpildītas ar WINGMAN ierakstiem, no tvēruma līdz pierādījumiem.
Šī posma ekrāni · Posms 1: Tvērums un konteksts
Šī posma ekrāni · Posms 2: Viens kontroļu kopums diviem ietvariem
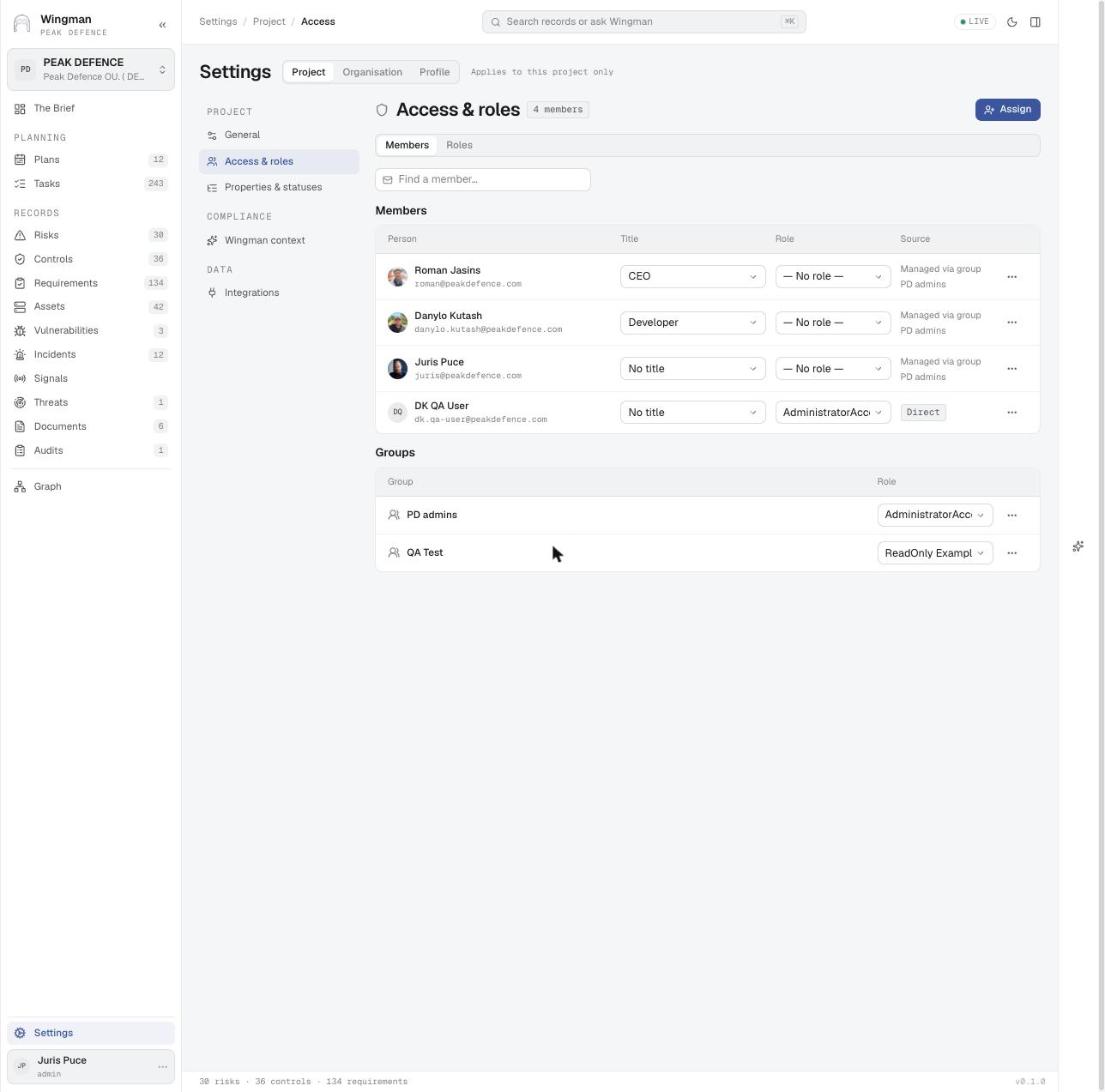
Šī posma ekrāni · Posms 4: Kontroļu īpašnieki
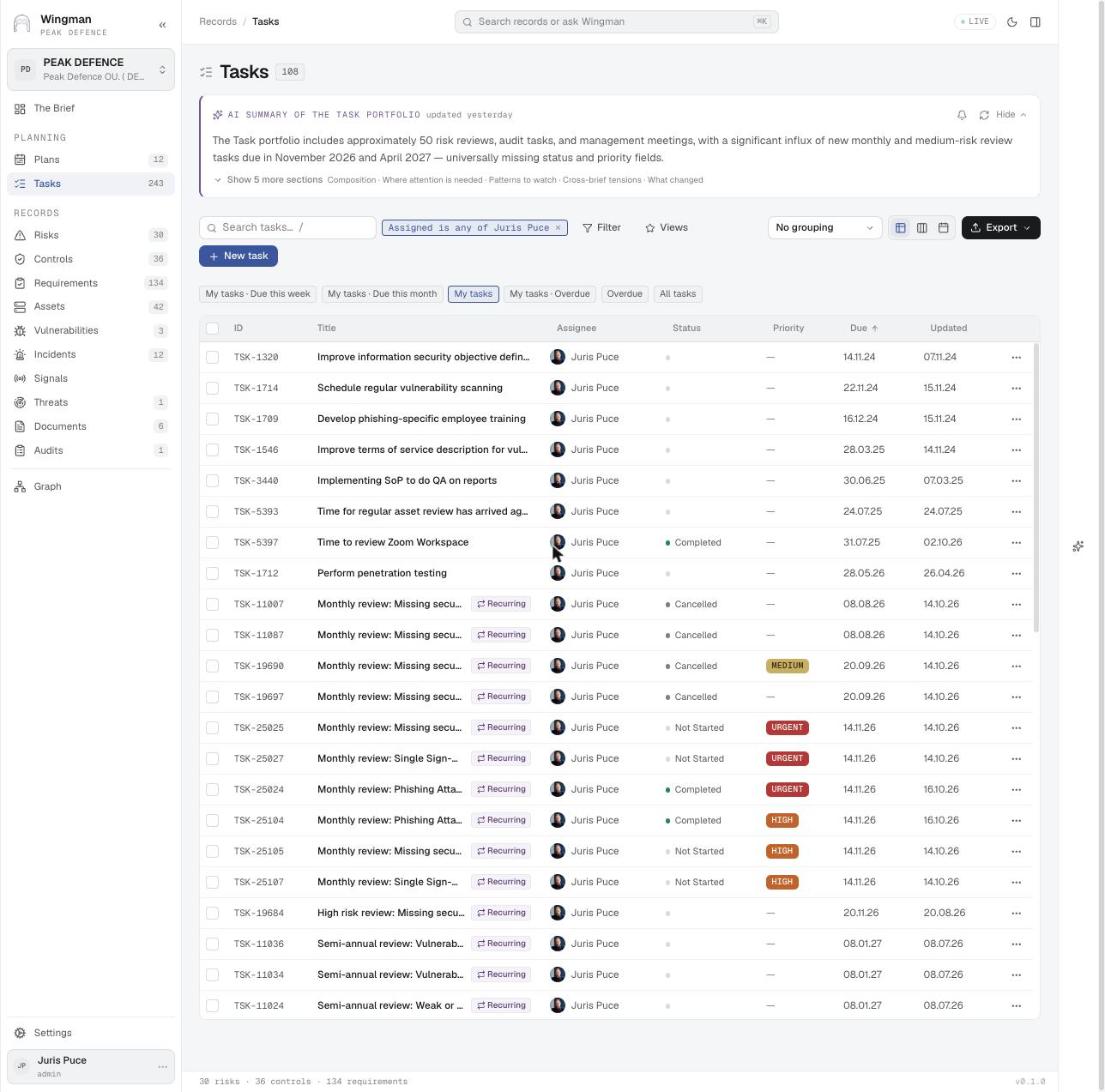
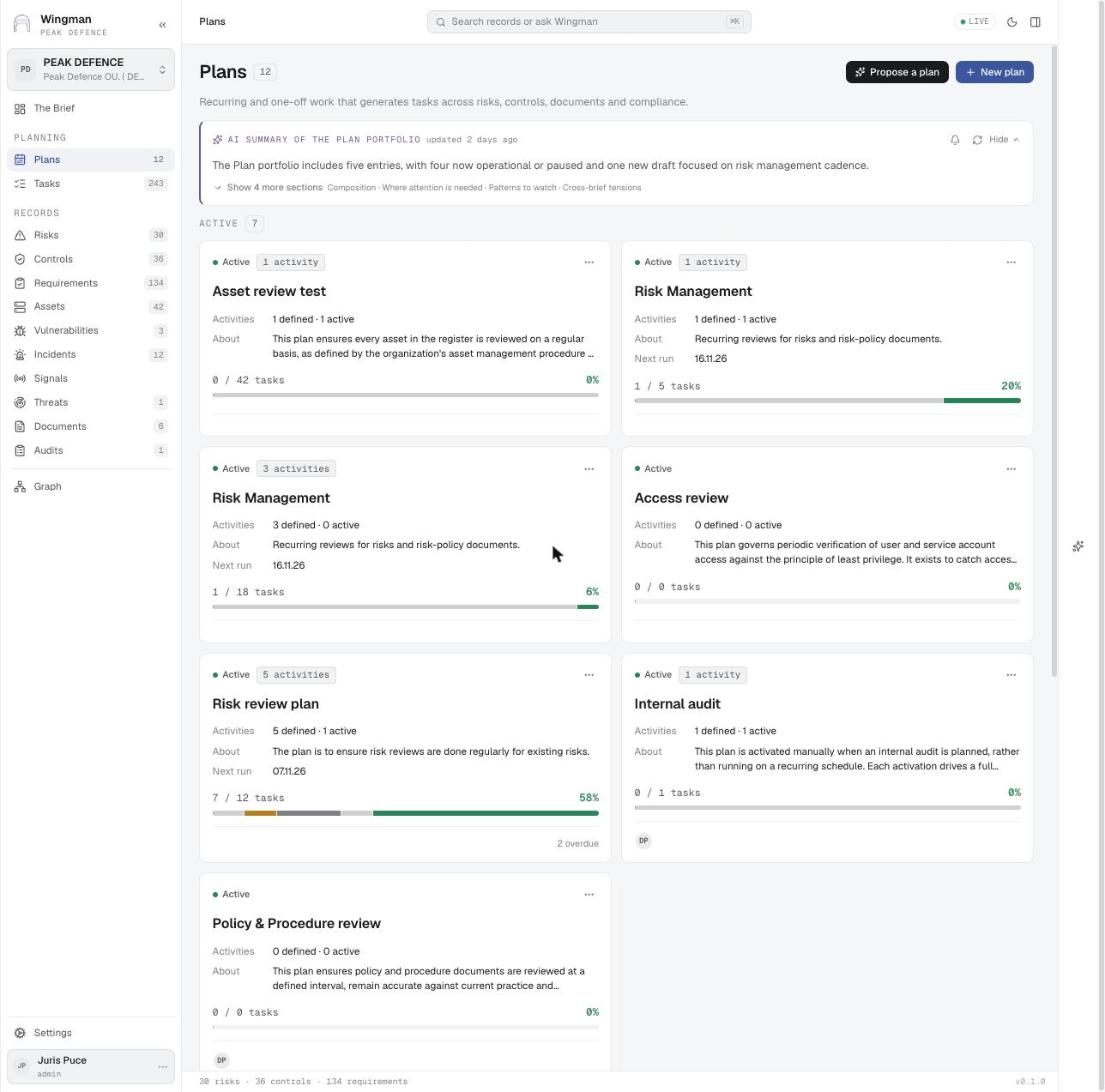
Šī posma ekrāni · Posms 5: Regulāras pārskatīšanas
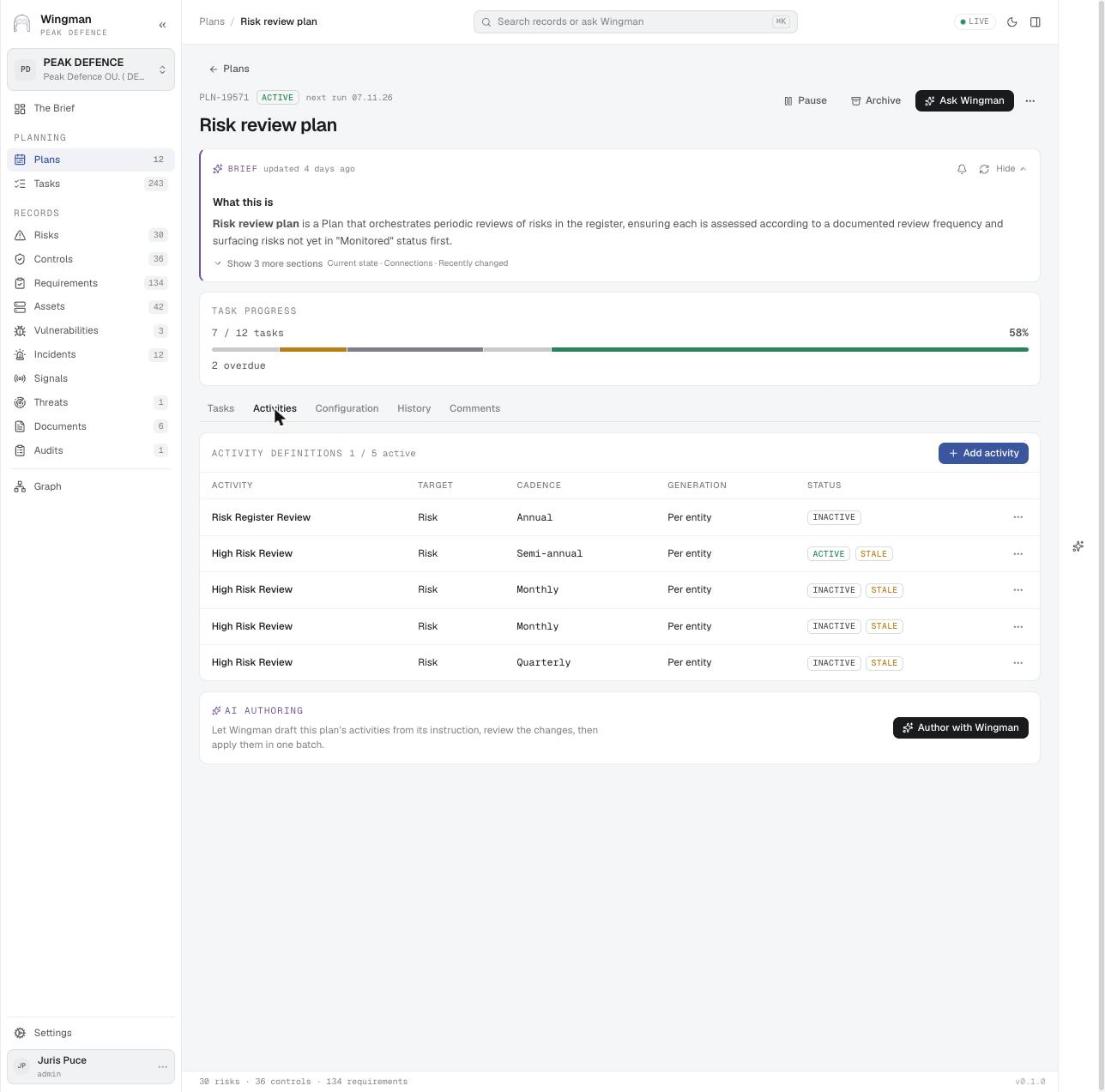
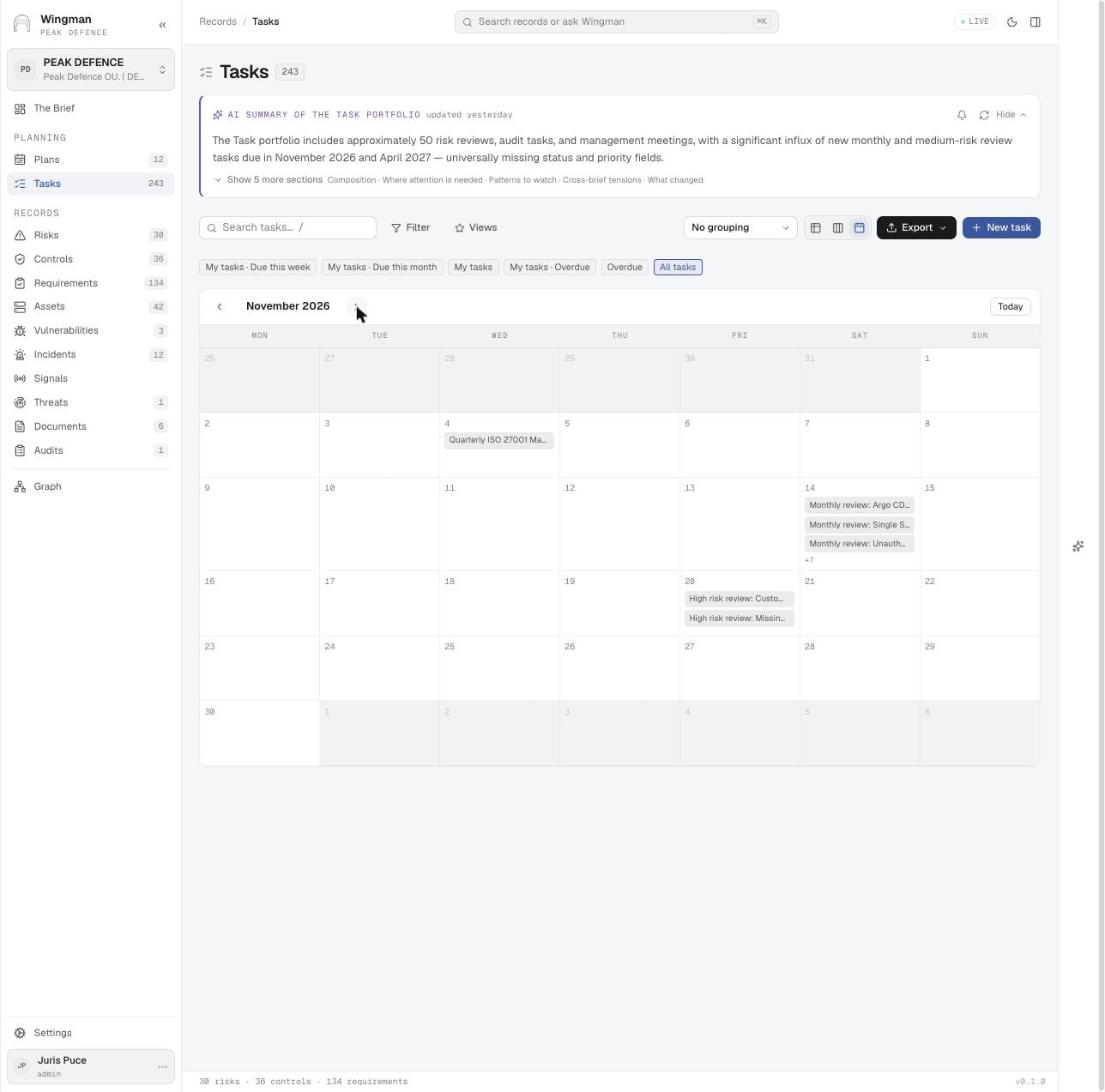
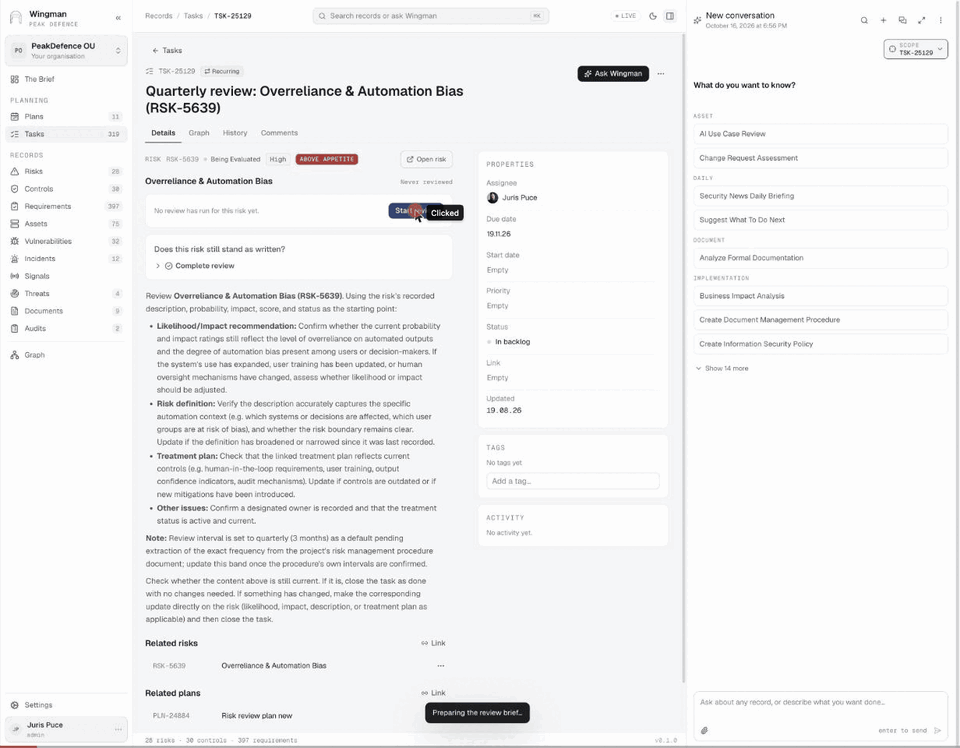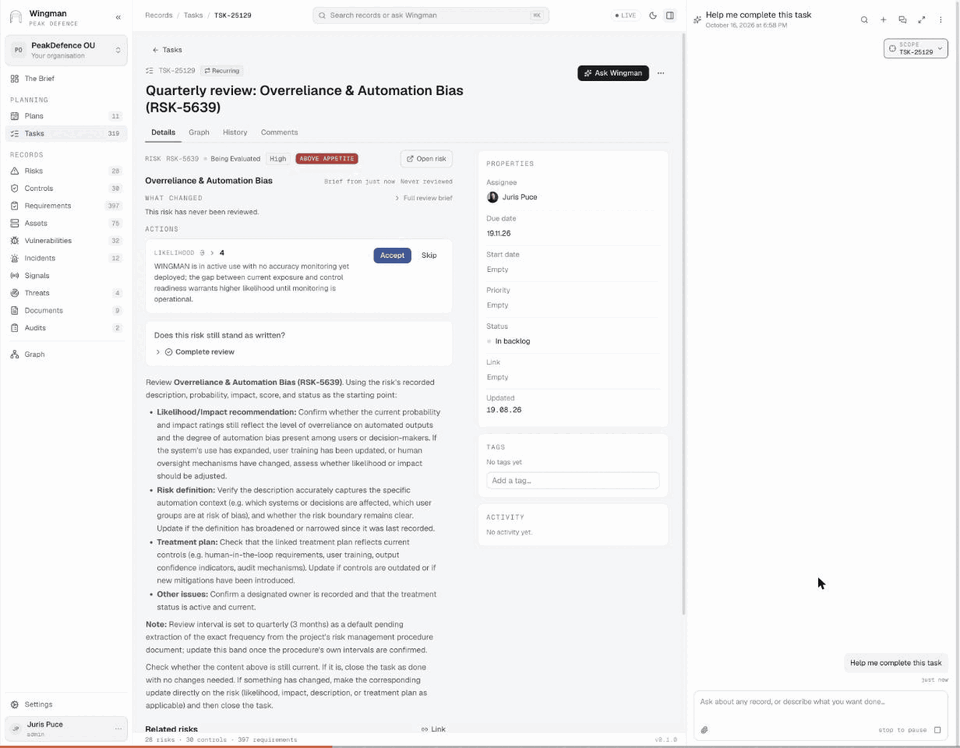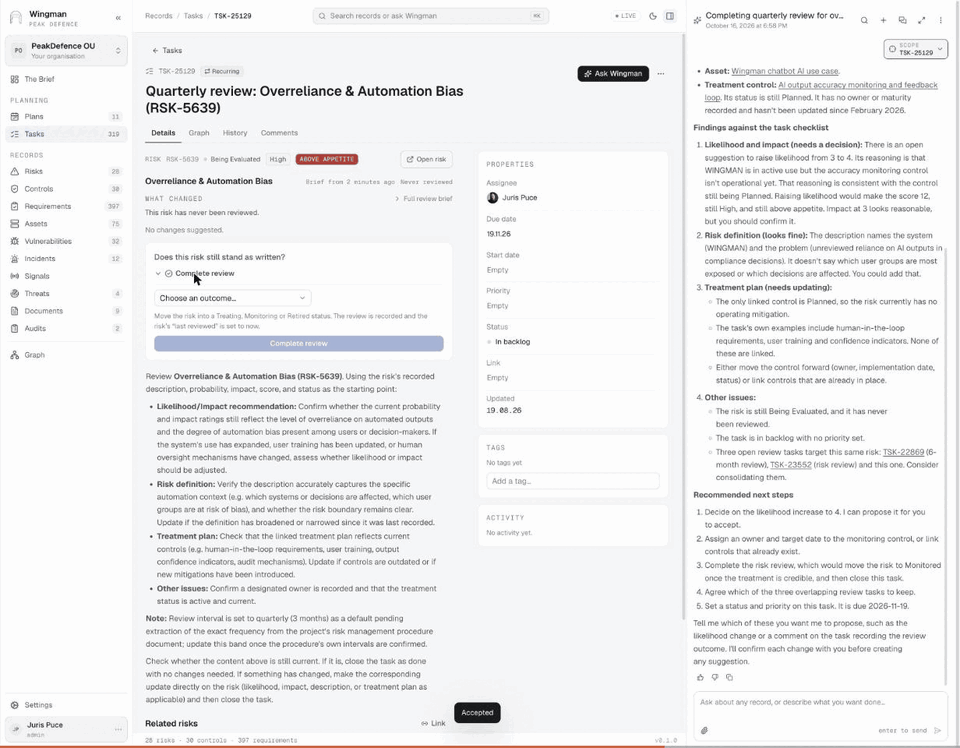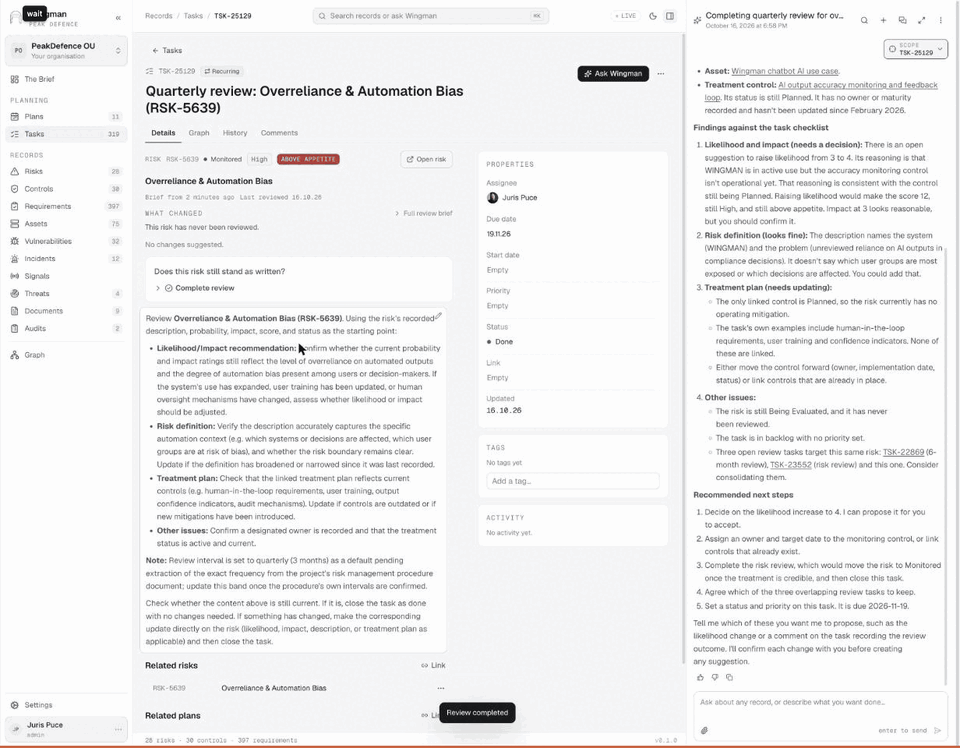 GIF
Šī posma ekrāni · Posms 7: Iekšējais audits un vadības pārskats
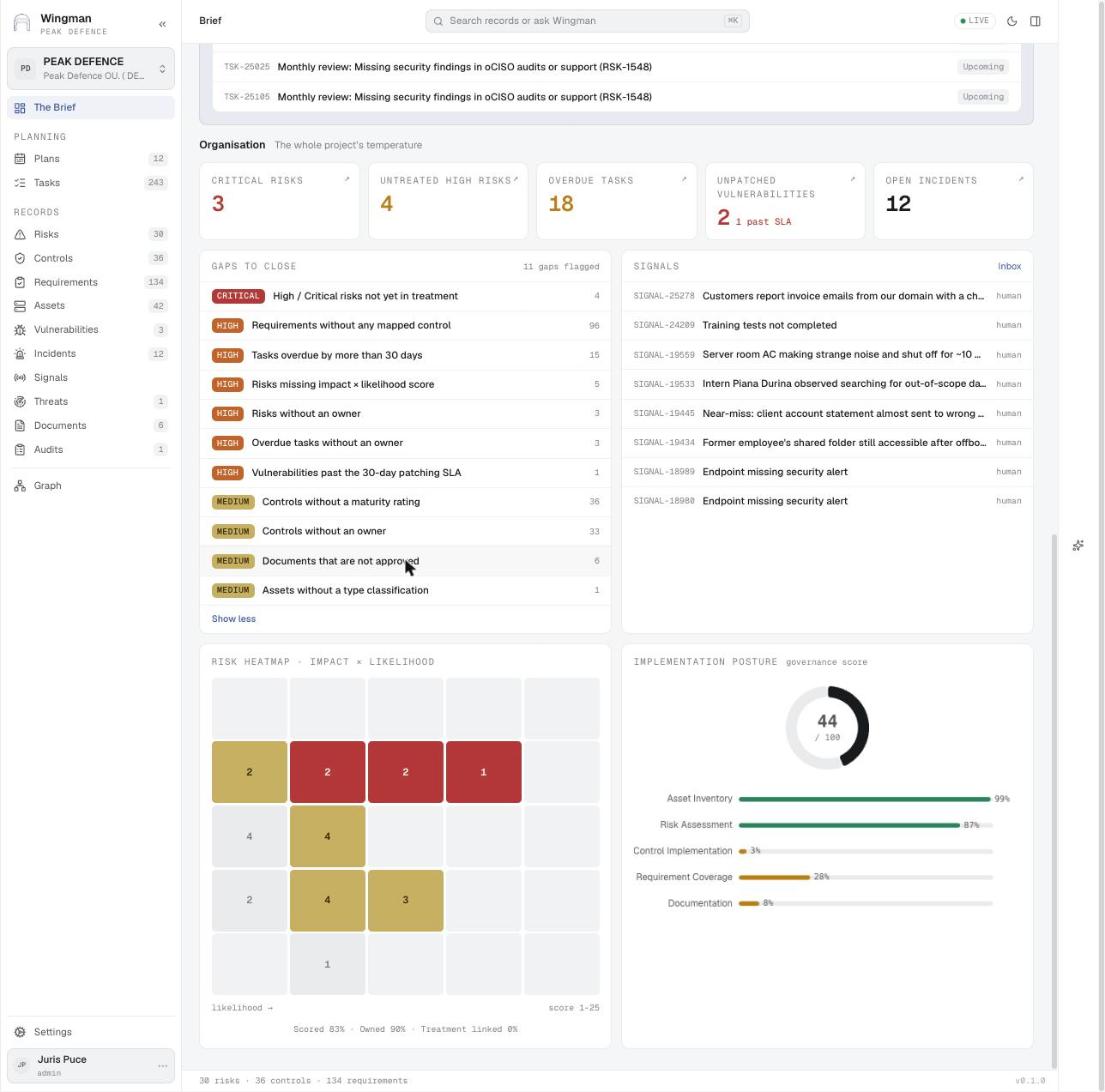
Lietojumi no šī skatpunkta
Tie paši lietojumi, ar to, kas mainās šī regulējuma dēļ.
Darbība
Regulāras pārskatīšanas
Aktīvu, risku, dokumentu un piekļuves pārskatīšanas notiek pēc grafika, un katra atstāj uzdevumu un pierādījumu.
Atbildība
Lomas un RACI
Kontroļu īpašnieki ir skaidri noteikti, un pienākumu nodalīšanas konflikti parādās kā nepilnības.
Pārliecība
Audits
Iekšējie auditi katrai prasībai ar konstatējumiem, secinājumiem un korektīvajām darbībām, gatavi sertifikācijas institūcijai vai SOC 2 auditoram.
Pārliecība
Audits ar vairākiem tvērumiem
Viena audita programma, kas aptver vairākus produktus vai ISO 27001 un SOC 2 vienlaikus, bez pierādījumu dublēšanas.
Atbilstība
Vadības pārskats
9.3. punktā prasītie ievaddati nāk no aktuālajiem ierakstiem; lēmumi kļūst par uzraudzītiem uzdevumiem.
Riski
Risku pārskatīšana un apstrāde
Risku novērtēšana un apstrāde noteiktā ciklā. Apstrādes lēmums uzreiz maina reāllaika piemērojamības paziņojumu.
Darbība
Izmaiņu pārvaldība
Izmaiņām novērtē drošības ietekmi, un izmaiņu ieraksts ir pierādījums izmaiņu pārvaldības kontrolēm.
Darbība
Drošības darbību vadība
Darbības kontroles, piemēram, rezerves kopēšana, žurnalēšana un atjauninājumi, rada pierādījumu katru reizi, kad tās izpilda.
Jautājumi, uz kuriem tas atbild
Vai katra kontrole darbojās visu audita periodu?
No katras kontroles uz tās pierādījumiem pa periodiem, parādot pārrāvumus un novecojušus pierādījumus pirms izlases.
Ko mūsu piemērojamības paziņojums saka šodien?
Tas tiek ģenerēts no kontrolēm, kas darbojas tieši šobrīd, tāpēc statuss un pamatojums atbilst realitātei. Kontroles, kas norādītas kā ieviestas, bet bez derīgiem pierādījumiem, tiek iezīmētas, pirms tās ierauga auditors.
Kuras pārskatīšanas ir nokavētas?
No atbilstības kalendāra uz katru pārskatīšanas uzdevumu, tā īpašnieku un termiņu.
Kam pieder šī kontrole tagad, kad tās īpašnieks ir aizgājis?
Īpašumtiesības ir piesaistītas lomai. Nozīmējiet lomu pēctecim, un kontrole, tās uzdevumi un pierādījumi seko.
Vai esam gatavi vadības pārskatam?
Audita rezultāti, risku izmaiņas, incidenti, mērķi un atvērtās darbības tiek ņemtas no ierakstiem, nevis vāktas e-pastā.
Citas nozares un regulējumi
NIS2 un Nacionālās kiberdrošības likums
Vadīt būtiska vai svarīga subjekta informācijas drošības funkciju no viena reģistra, kurā ir piegādātāji, aktīvi, riski, incidenti, ievainojamības, draudi un uzdevumi.
Finanšu nozare – DORA, MiCA un uzraudzības prasības
Vadīt operacionālo, finanšu, reputācijas un citu nefinanšu risku pārvaldību vienā modelī un notvert notikumus, kuriem tā būtu jāmaina.
MI pārvaldība – ISO 42001, EN 18286 un ES MI akts
Uzskatīt katru MI lietojumu par aktīvu ar saviem riskiem, kontrolēm un darba plānu un parādīt atbilstību ES MI aktam no tiem pašiem ierakstiem.
Kibernoturības akts
Iestrādāt CRA atbilstību tajā, kā produkti tiek izstrādāti un uzturēti, no risku novērtējuma un SBOM līdz ievainojamību apstrādei un ziņošanai.
VDAR un datu aizsardzība
Uzturēt apstrādes darbību reģistru, DPIA, apstrādātājus, datu subjektu pieprasījumus un pārkāpumus kā sasaistītus ierakstus, lai pārskatatbildību varētu pierādīt jebkurā brīdī.