Risku pārskatīšana un apstrāde
Pārskatīt riskus ar visu kopš pēdējās reizes savākto kontekstu, plānot to apstrādi un uzturēt vairākus risku līmeņus saskaņotus.
Tipiskās prasībasISO 27001 6.1, 8.2NIS2 21. pantsDORA 6. pants
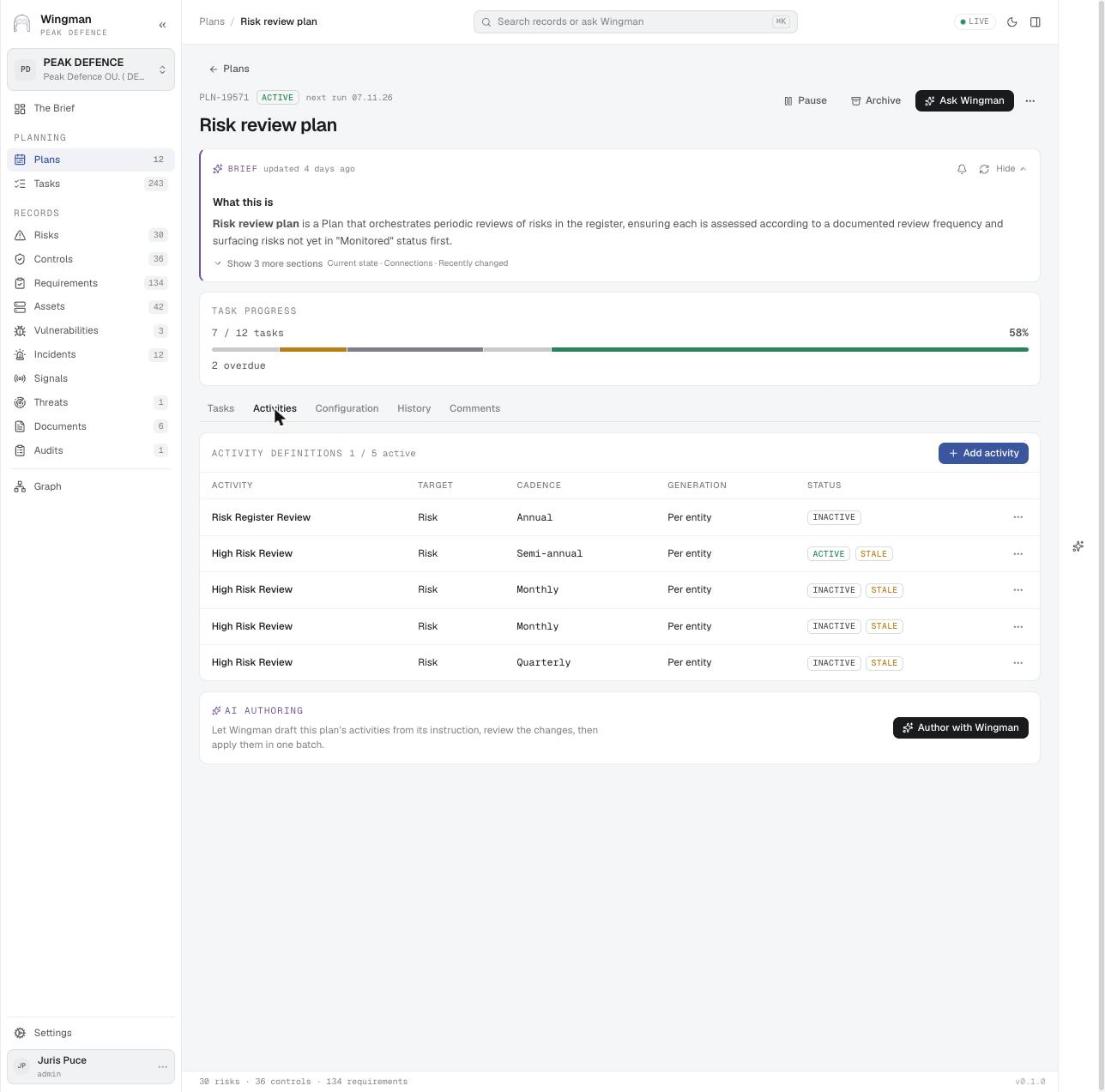
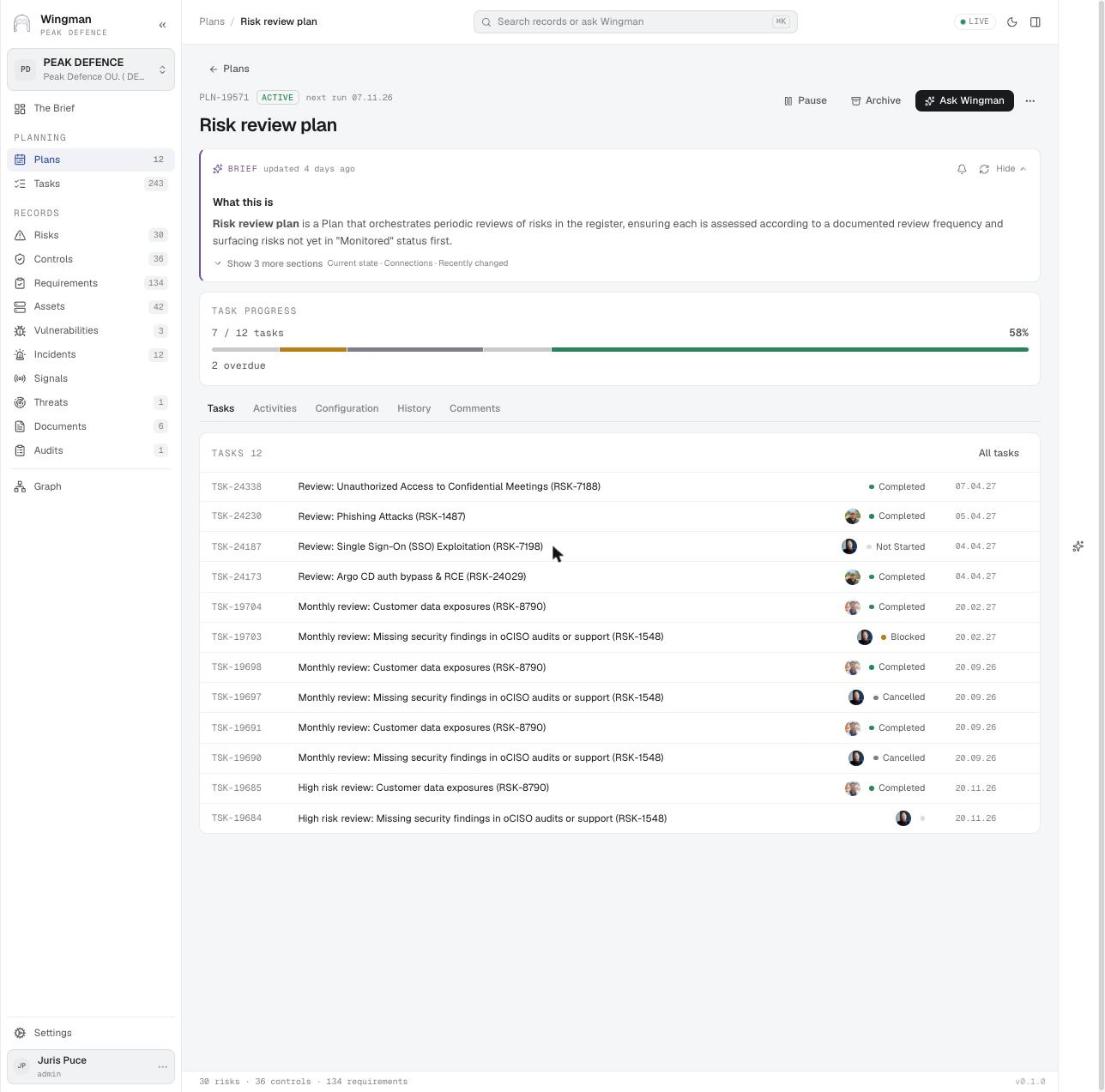
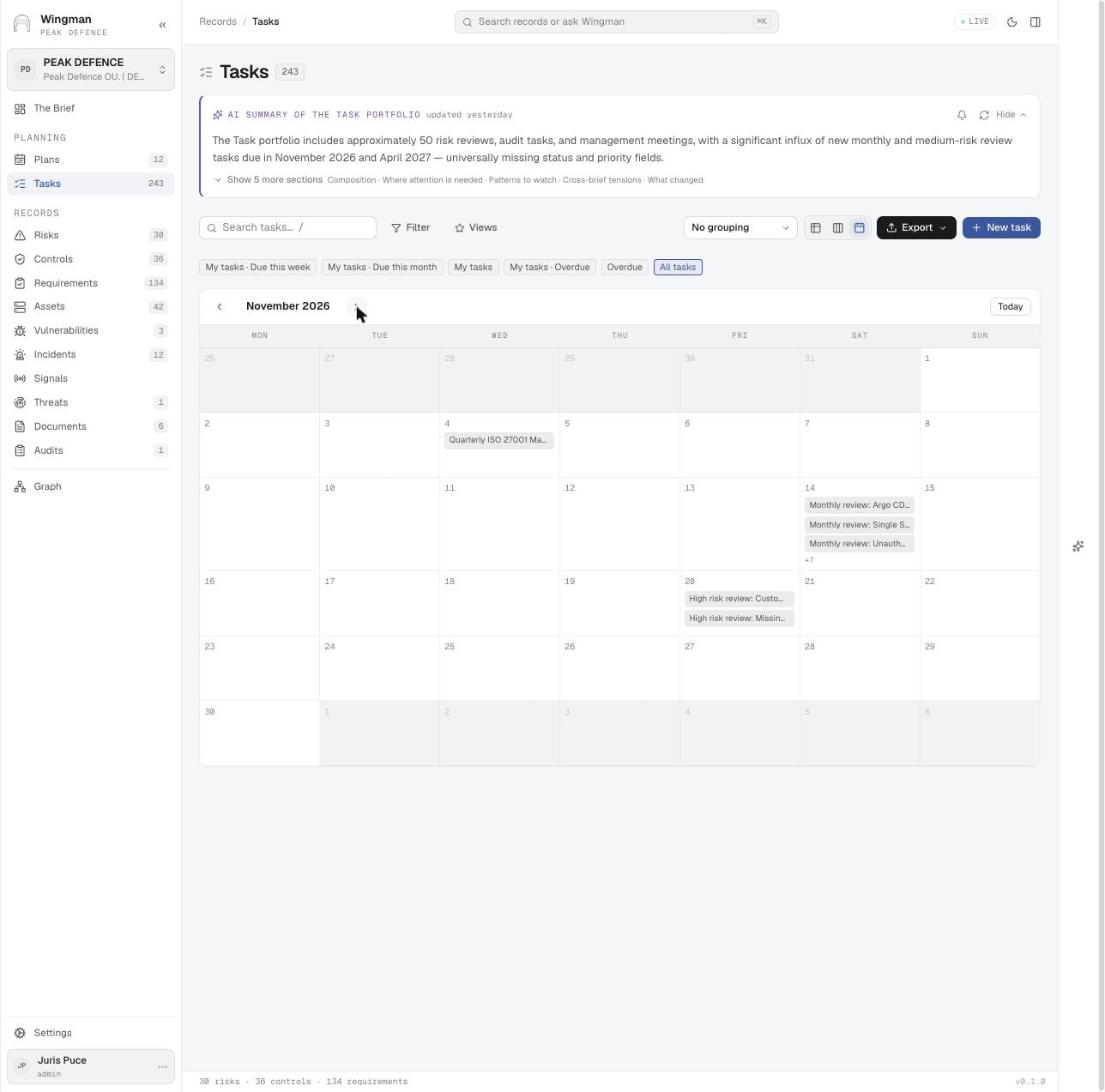
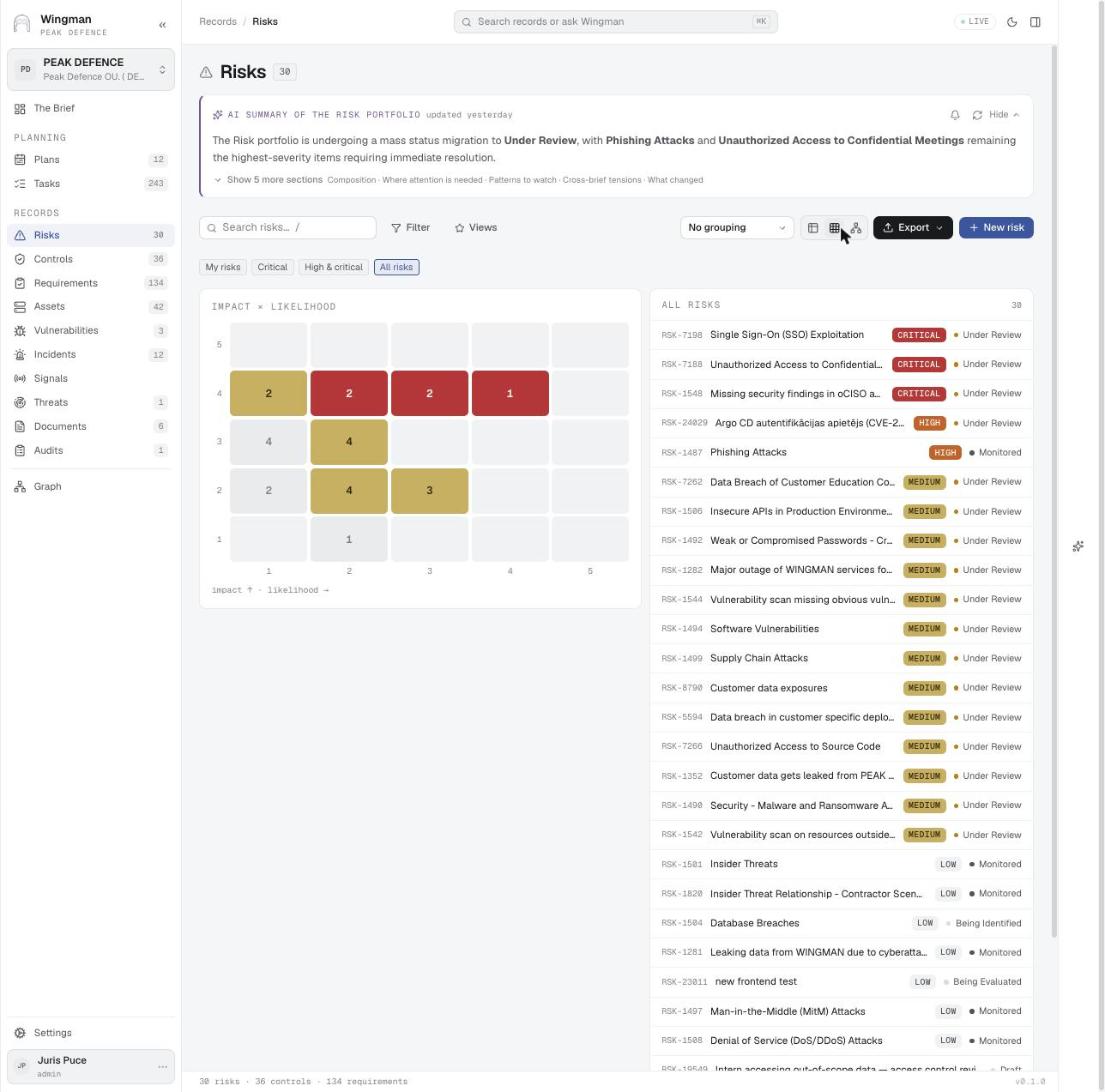
Šī posma ekrāni · Posms 1: Plānota pārskatīšana
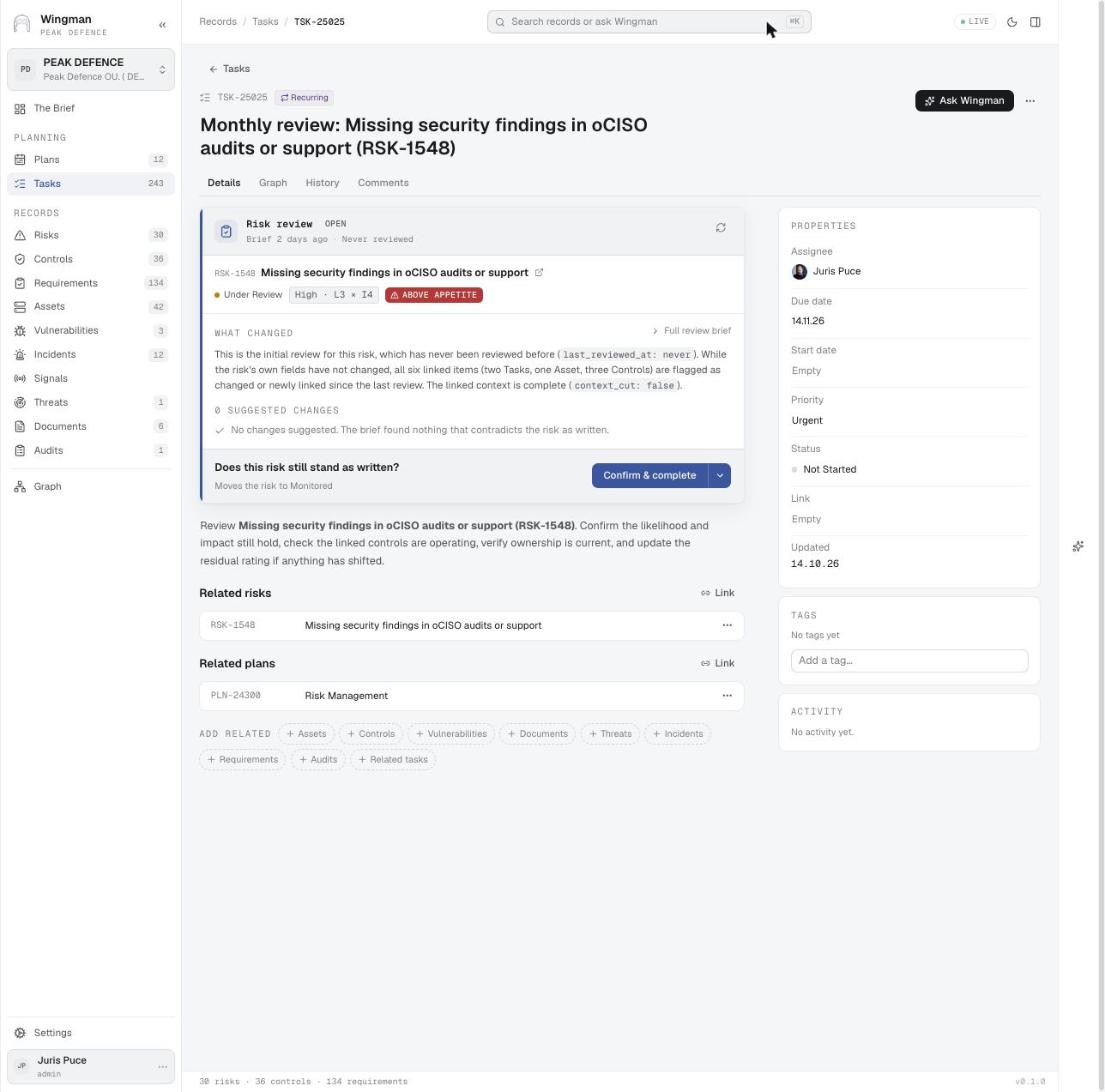
Šī posma ekrāni · Posms 2: Konteksts kopš pēdējās reizes
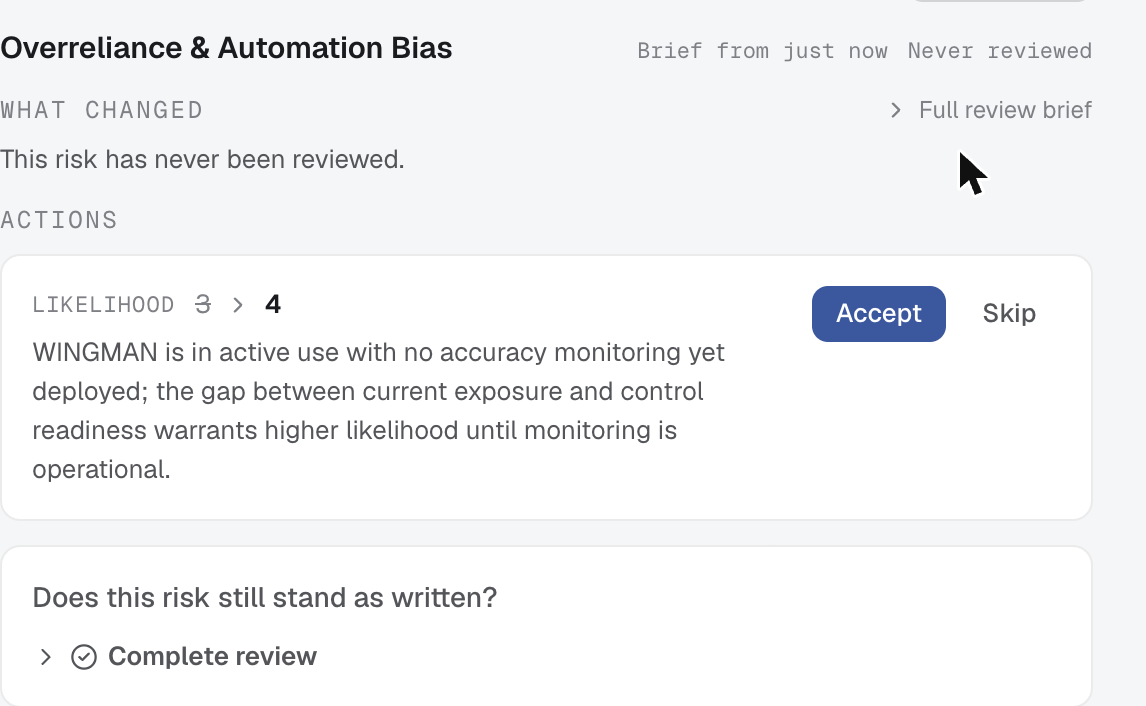
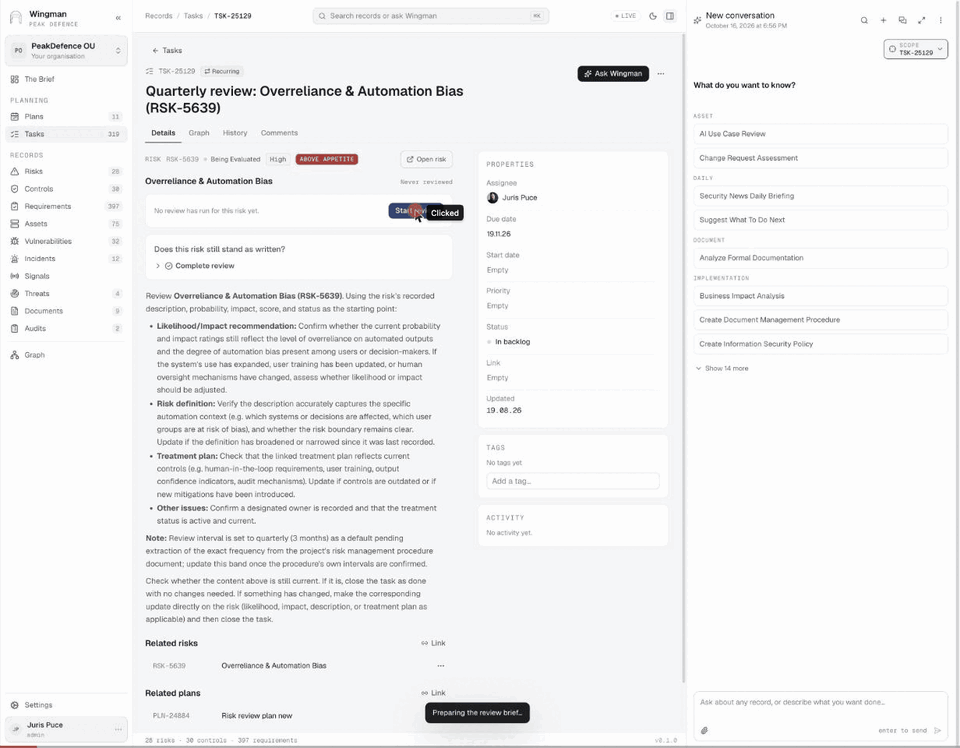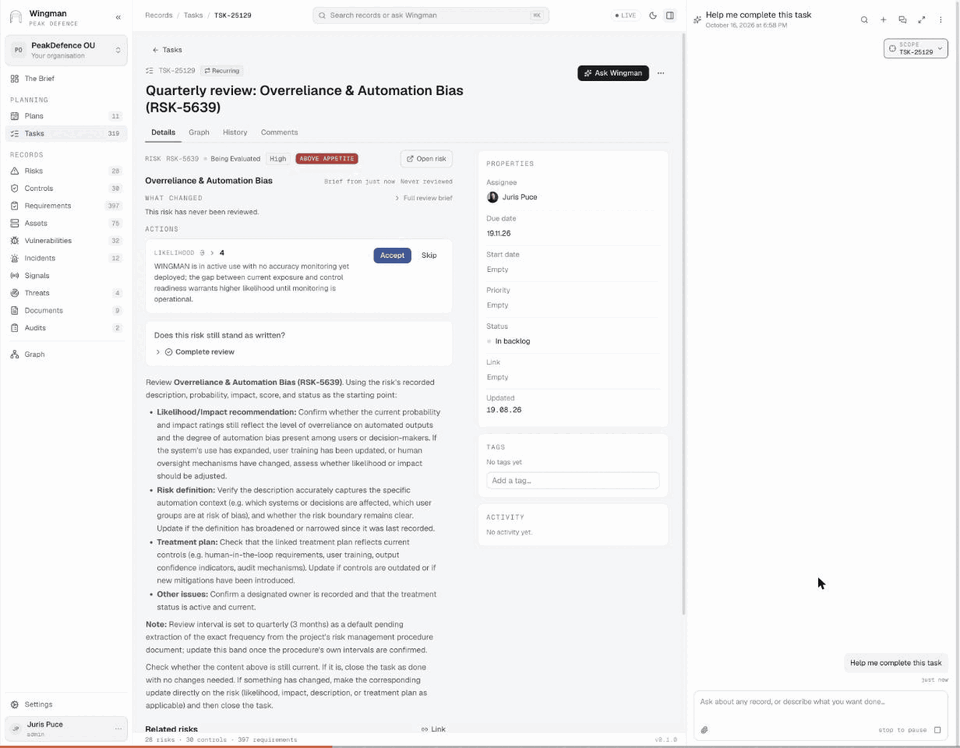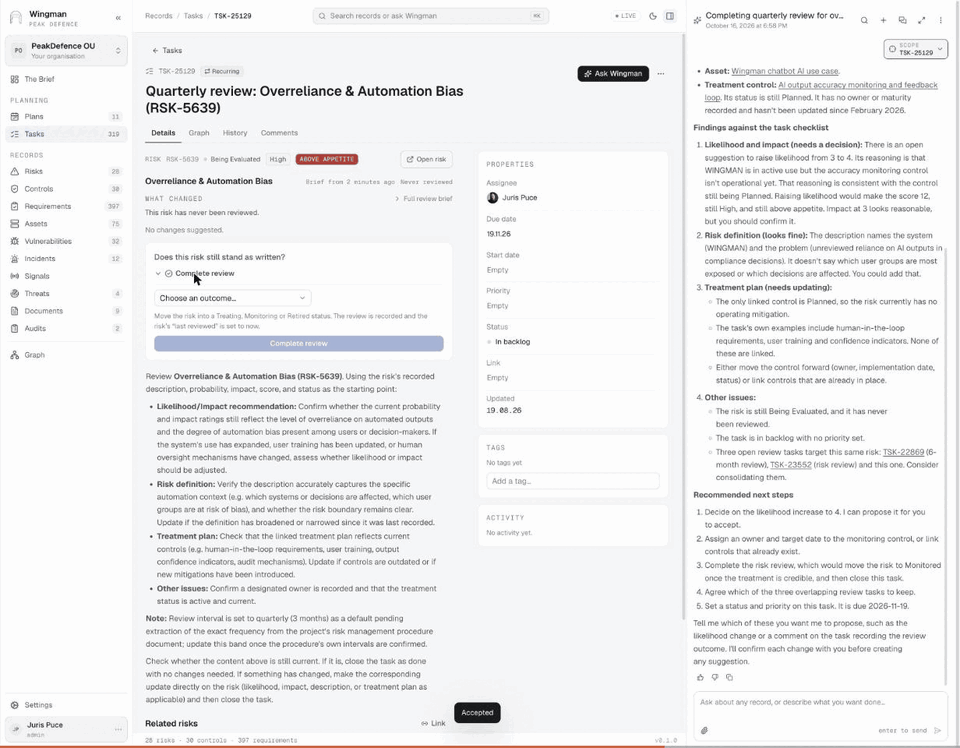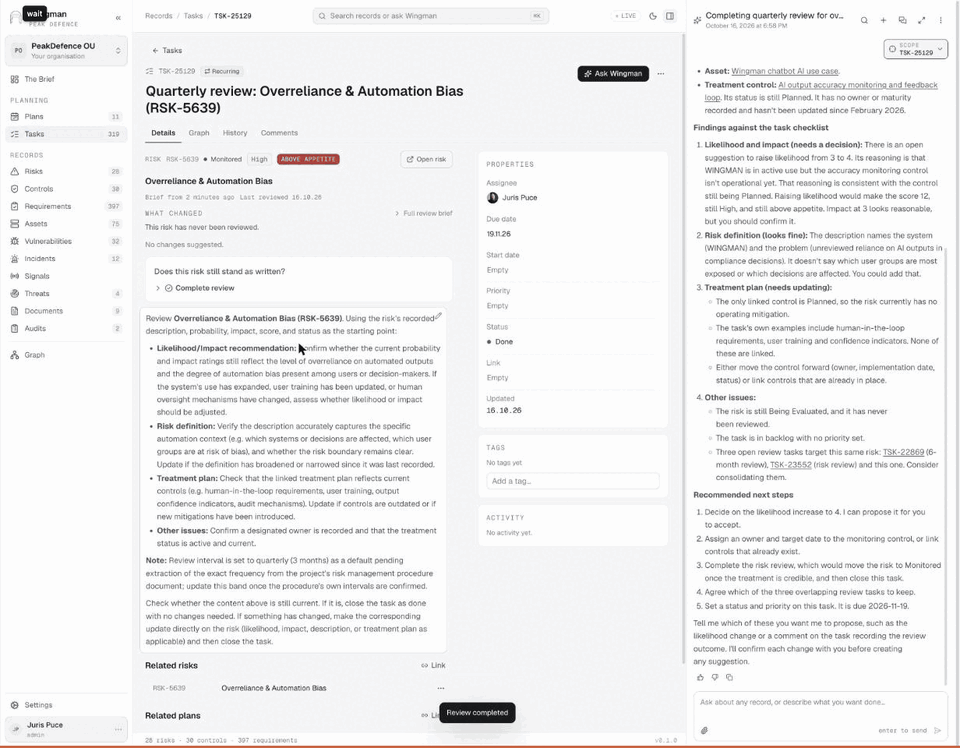 GIF
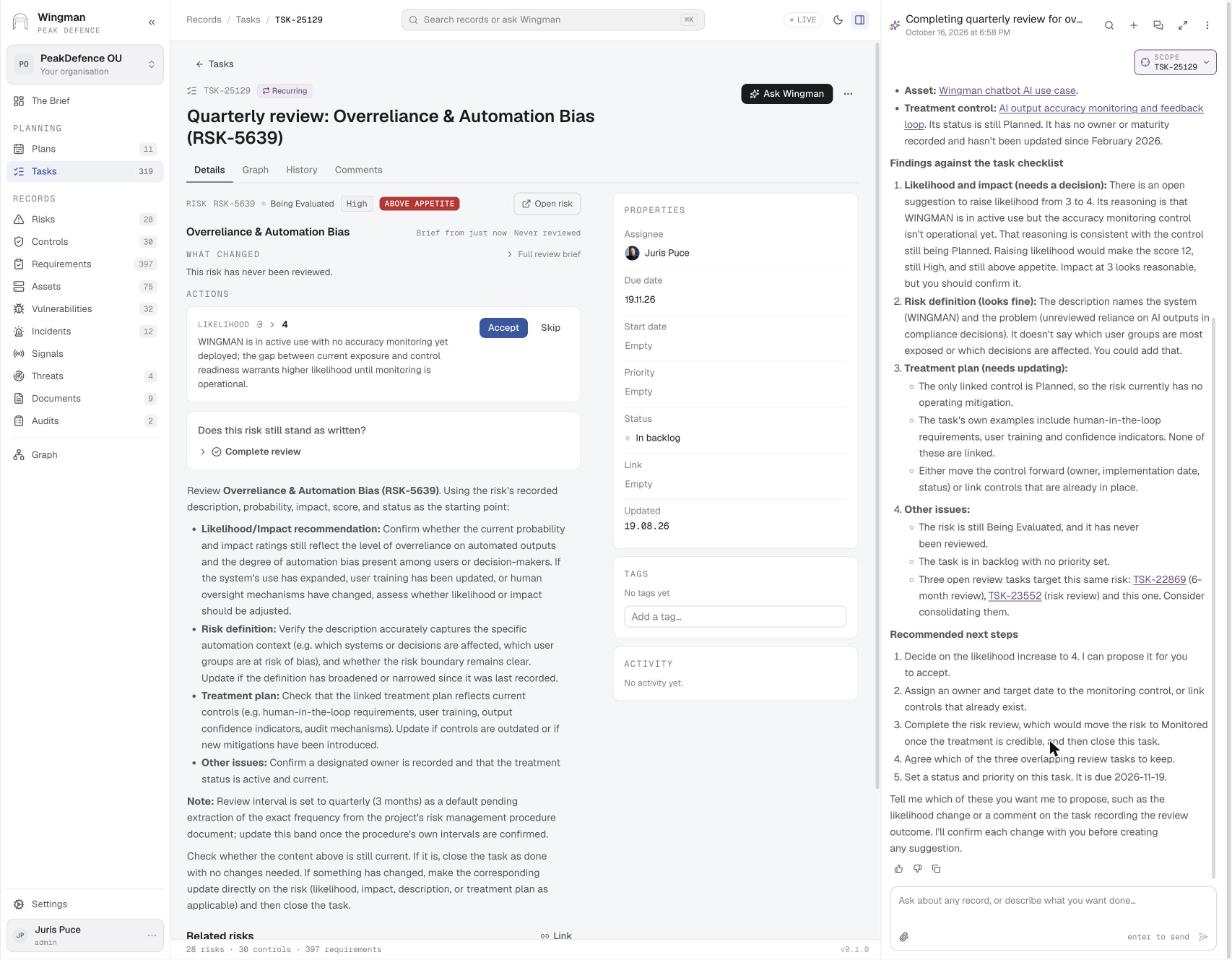
Šī posma ekrāni · Posms 3: Vairāki līmeņi
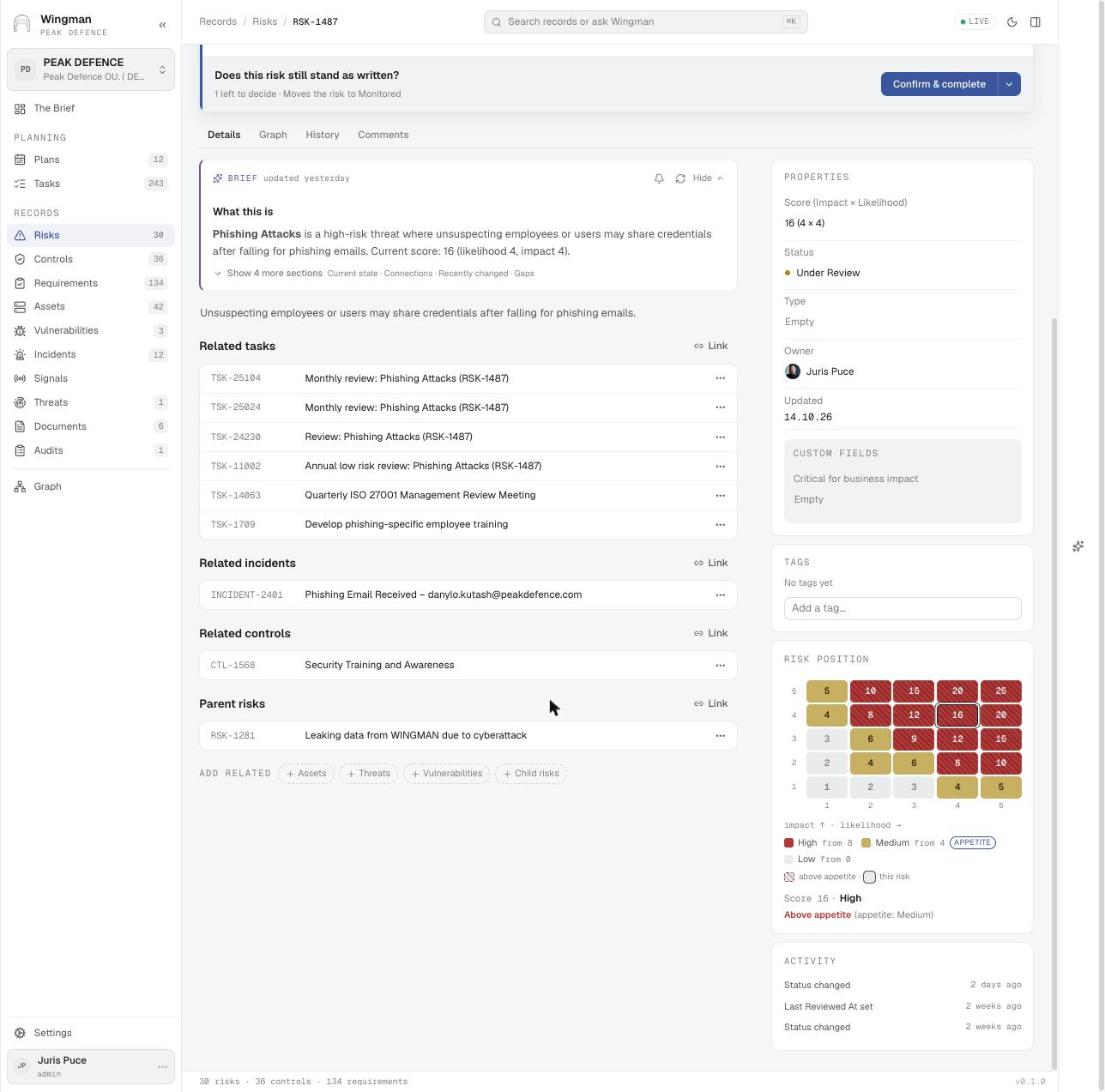
Šī posma ekrāni · Posms 4: Apstrādes plāns
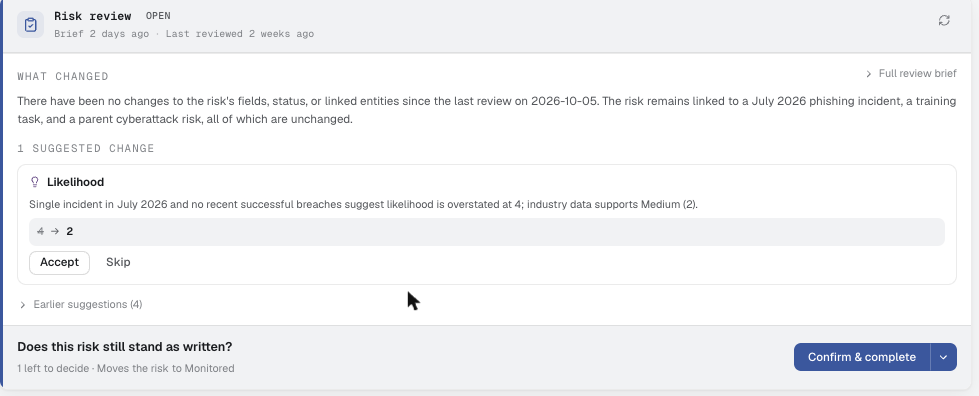
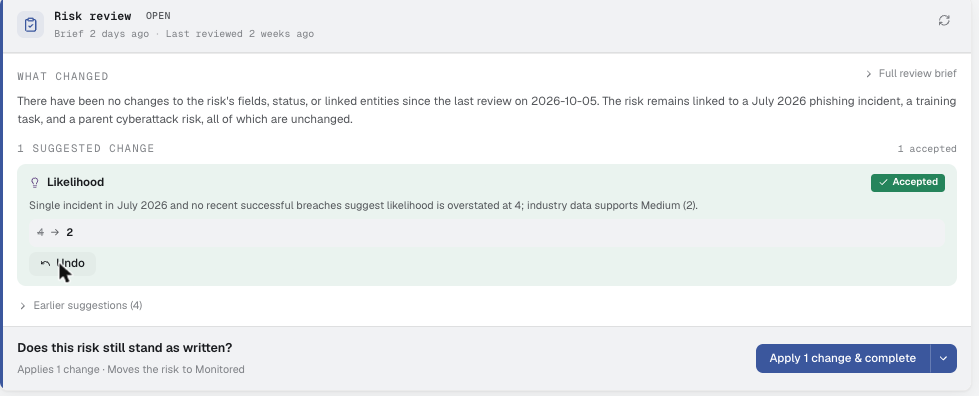
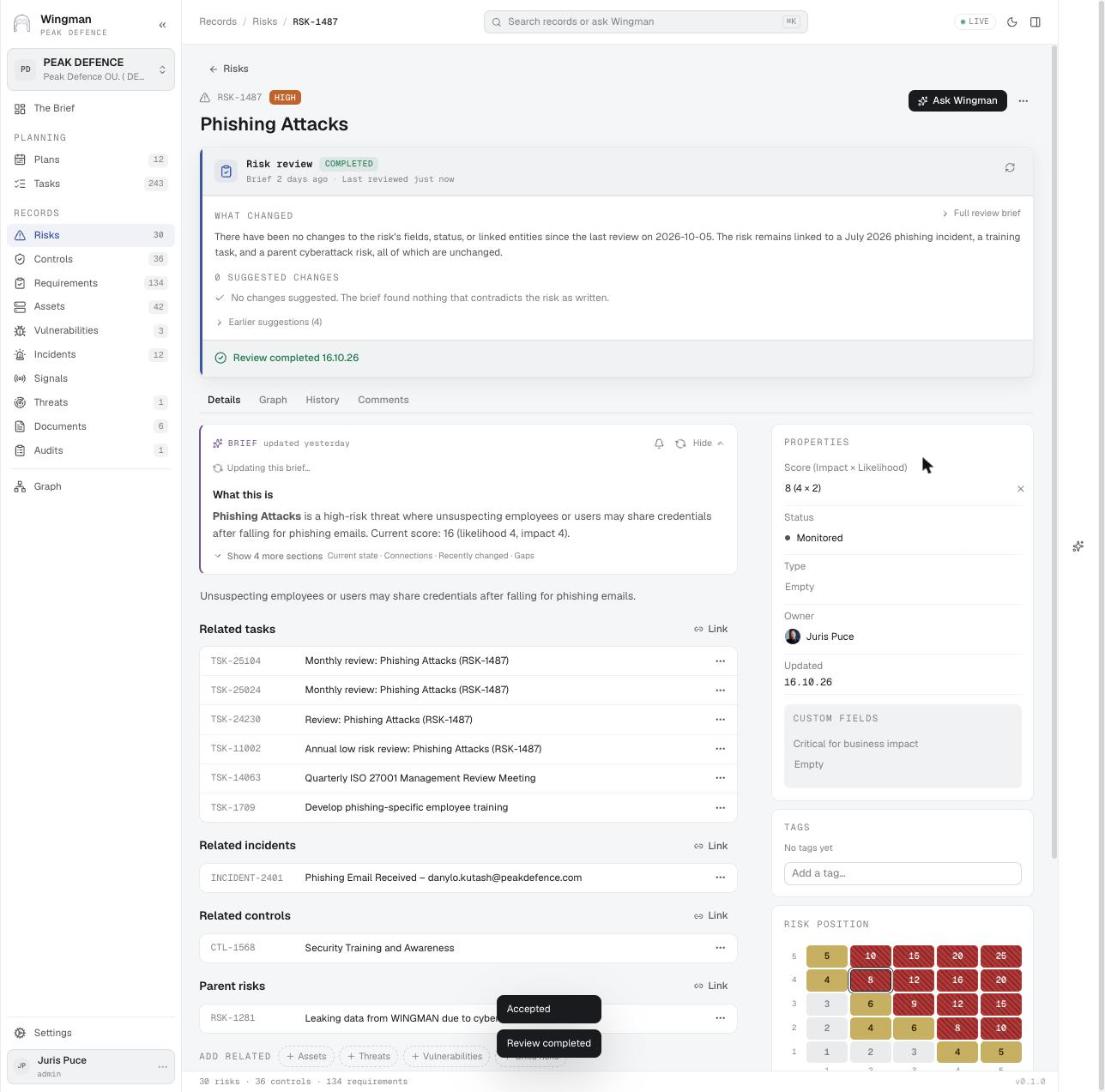
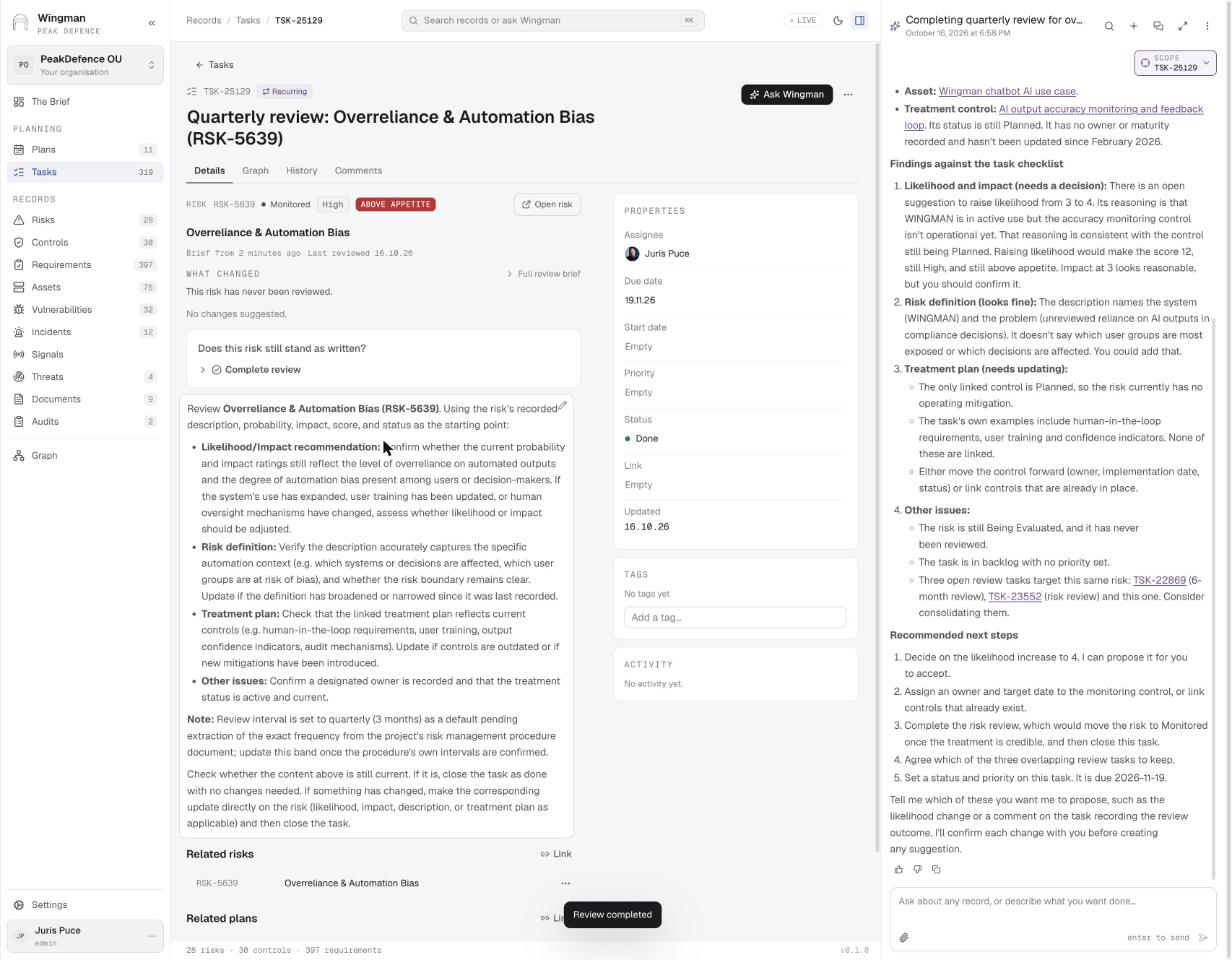
Šī posma ekrāni · Posms 5: Reģistra pārbaude
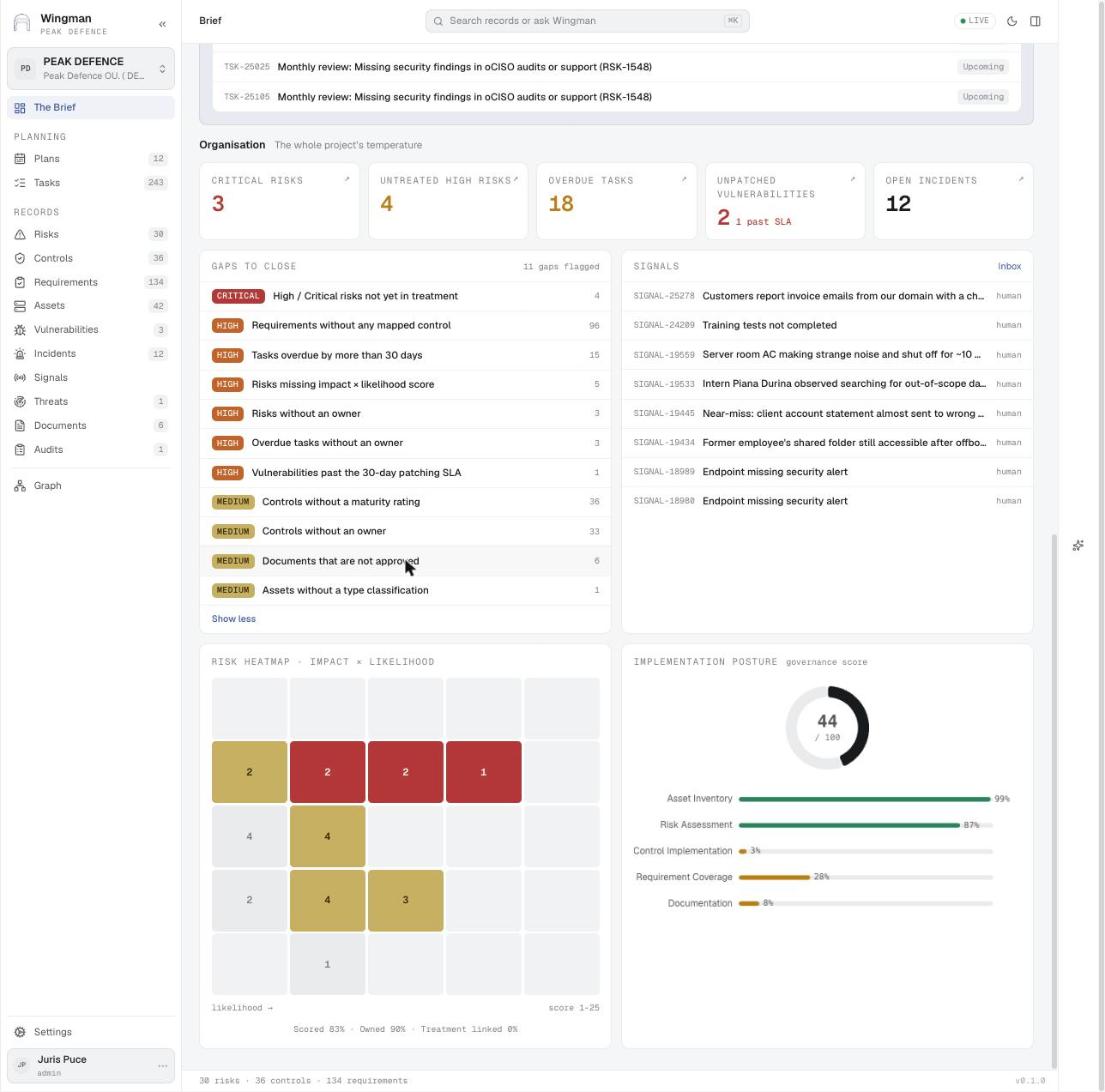
Nozaru skatpunkti
Kā šis lietojums izskatās konkrētu regulējumu ietvarā.
NIS2
Visu apdraudējumu risku novērtējums katram pakalpojumam, ar apstrādi, ko vadības institūcija var apstiprināt.
Finanšu nozare
Risku un kontroļu pašnovērtējums ar otrās līnijas apstrīdēšanu, plānots un uzraudzīts kā plāns.
ISO 27001 / SOC 2
Risku novērtēšana un apstrāde noteiktā ciklā. Apstrādes lēmums uzreiz maina reāllaika piemērojamības paziņojumu.
Video


Atskaņo no youtube-nocookie.com. YouTube neiestata sīkdatnes, līdz nospiežat atskaņot.
Citi lietojumi
Ievainojamību ietekme
Novērtēt katru ievainojamību pēc riska, ko tā palielina, un vispirms novērst to, kas svarīgākais.
Risku identificēšana
Atrast jaunus riskus bez dublikātiem, sasaistīt tos ar visu attiecīgo un ļaut signāliem uzsākt identificēšanu vai atkārtotu pārskatīšanu.
Darbības ietekmes analīze
Novērtēt, cik ilgi katrs pakalpojums var nedarboties un kāda atjaunošana tam nepieciešama, balstoties uz jau reģistrētajiem pakalpojumiem, riskiem un kontrolēm.